Sauvegardes roulantes
Des copies complètes et différentielles, avec conservation réglable.
Full · Surveillance et protection continue
La récupération et le renforcement de Saver sont compris dans Full. Un plugin WordPress, des sauvegardes roulantes, un pare-feu et la surveillance des connexions complètent la protection quotidienne. La console WPSuite reste facultative : elle n’est reliée qu’après votre accord explicite et ne reçoit que des indicateurs agrégés, datés et signés.
190 CHF · première année incluse, puis 6 CHF/mois
Vous ne savez pas où trouver FTP ou SFTP ? Lire le mini-guide →
 Agrandir la capture ↗
Des copies complètes et différentielles, avec conservation réglable.
Filtrage des requêtes, formulaires protégés et limitation des tentatives.
Repérage des écarts aux habitudes des comptes administrateurs.
K-Shield Full
Le plugin est l’interface WordPress ; le moteur K-Shield exécute les contrôles. Cette vue précise le périmètre réel de chaque fonction.
| Fonction | Ce que fait Full | Limite ou donnée traitée |
|---|---|---|
| WAF applicatif | Détecte SQLi, XSS, inclusion de fichier et exécution de code ; observe ou bloque selon le réglage. Limite aussi les tentatives répétées. | Le blocage pré-WordPress dépend de l’hébergement et de la disponibilité du moteur. |
| Scanner et Saver | Analyse le cœur, les extensions, les thèmes, les fichiers suspects et les indices de compromission. Saver reste disponible pour la récupération et le renforcement. | Une détection demande une vérification. Aucun outil ne recrée un fichier ou une base définitivement perdus sans sauvegarde. |
| Sauvegardes roulantes | Planifie des copies complètes et différentielles avec rétention réglable, pour revenir à un état antérieur. | Le stockage, les tâches planifiées et la restauration doivent être vérifiés sur l’hébergement. |
| Connexions et comportement | Journalise les connexions WordPress et signale IP, pays ou horaires inhabituels pour les comptes administrateur. | Une anomalie est un signal à examiner, pas une preuve automatique de compromission. |
| Mots de passe HIBP | Vérifie par préfixe k-anonymisé si un mot de passe figure dans une fuite connue ; le mot de passe complet ne quitte jamais le site. | Ce contrôle exige l’accès réseau au service HIBP et complète, sans remplacer, une politique de mots de passe. |
| Formulaires et commentaires | Ajoute leurre invisible, délai minimal et limitation. Les messages avec lien ou vocabulaire publicitaire déclenchent deux défis locaux ; les injections sont bloquées. | Le texte du formulaire, ses liens et l’adresse du visiteur restent sur le site. |
| Console WPSuite facultative | Après transfert explicite, affiche disponibilité HTTP, index, versions, extensions à mettre à jour, dernier scan, alertes, blocages, sauvegardes, visiteurs actifs et utilisateurs connectés. Elle peut demander un scan, une sauvegarde, une mise à jour K-Shield ou une mise à jour WordPress/extensions. | HTTPS sortant, secret AES-256-GCM chiffré au repos, HMAC et nonce anti-rejeu. Les indicateurs sont horodatés ; aucun fichier, formulaire, IP ni accès WordPress n’est remonté. Une mise à jour WordPress exige le consentement local et une sauvegarde Full réussie. |
K-Shield Full
Une fois le kit déposé sur votre hébergement, les étapes sont pilotées depuis son interface. Aucun accès à votre site ni aucun identifiant n’est transmis à wpsuite par la licence ; aucune intervention humaine n’est déclenchée automatiquement.
K-Shield Full
Voici ce que fait le logiciel sur votre hébergement et ce qui reste sous votre contrôle.
Full permet de programmer des sauvegardes complètes et différentielles. La rotation conserve plusieurs états afin de disposer de points de retour après un incident.
Le module de sauvegarde contient fichiers, base et manifeste. La tâche périodique choisit une copie complète selon l’âge de la précédente, sinon une différentielle. Fréquence, conservation et bon fonctionnement des tâches doivent être vérifiés. Saver dispose aussi des sauvegardes nécessaires à la récupération.
 Agrandir la capture ↗
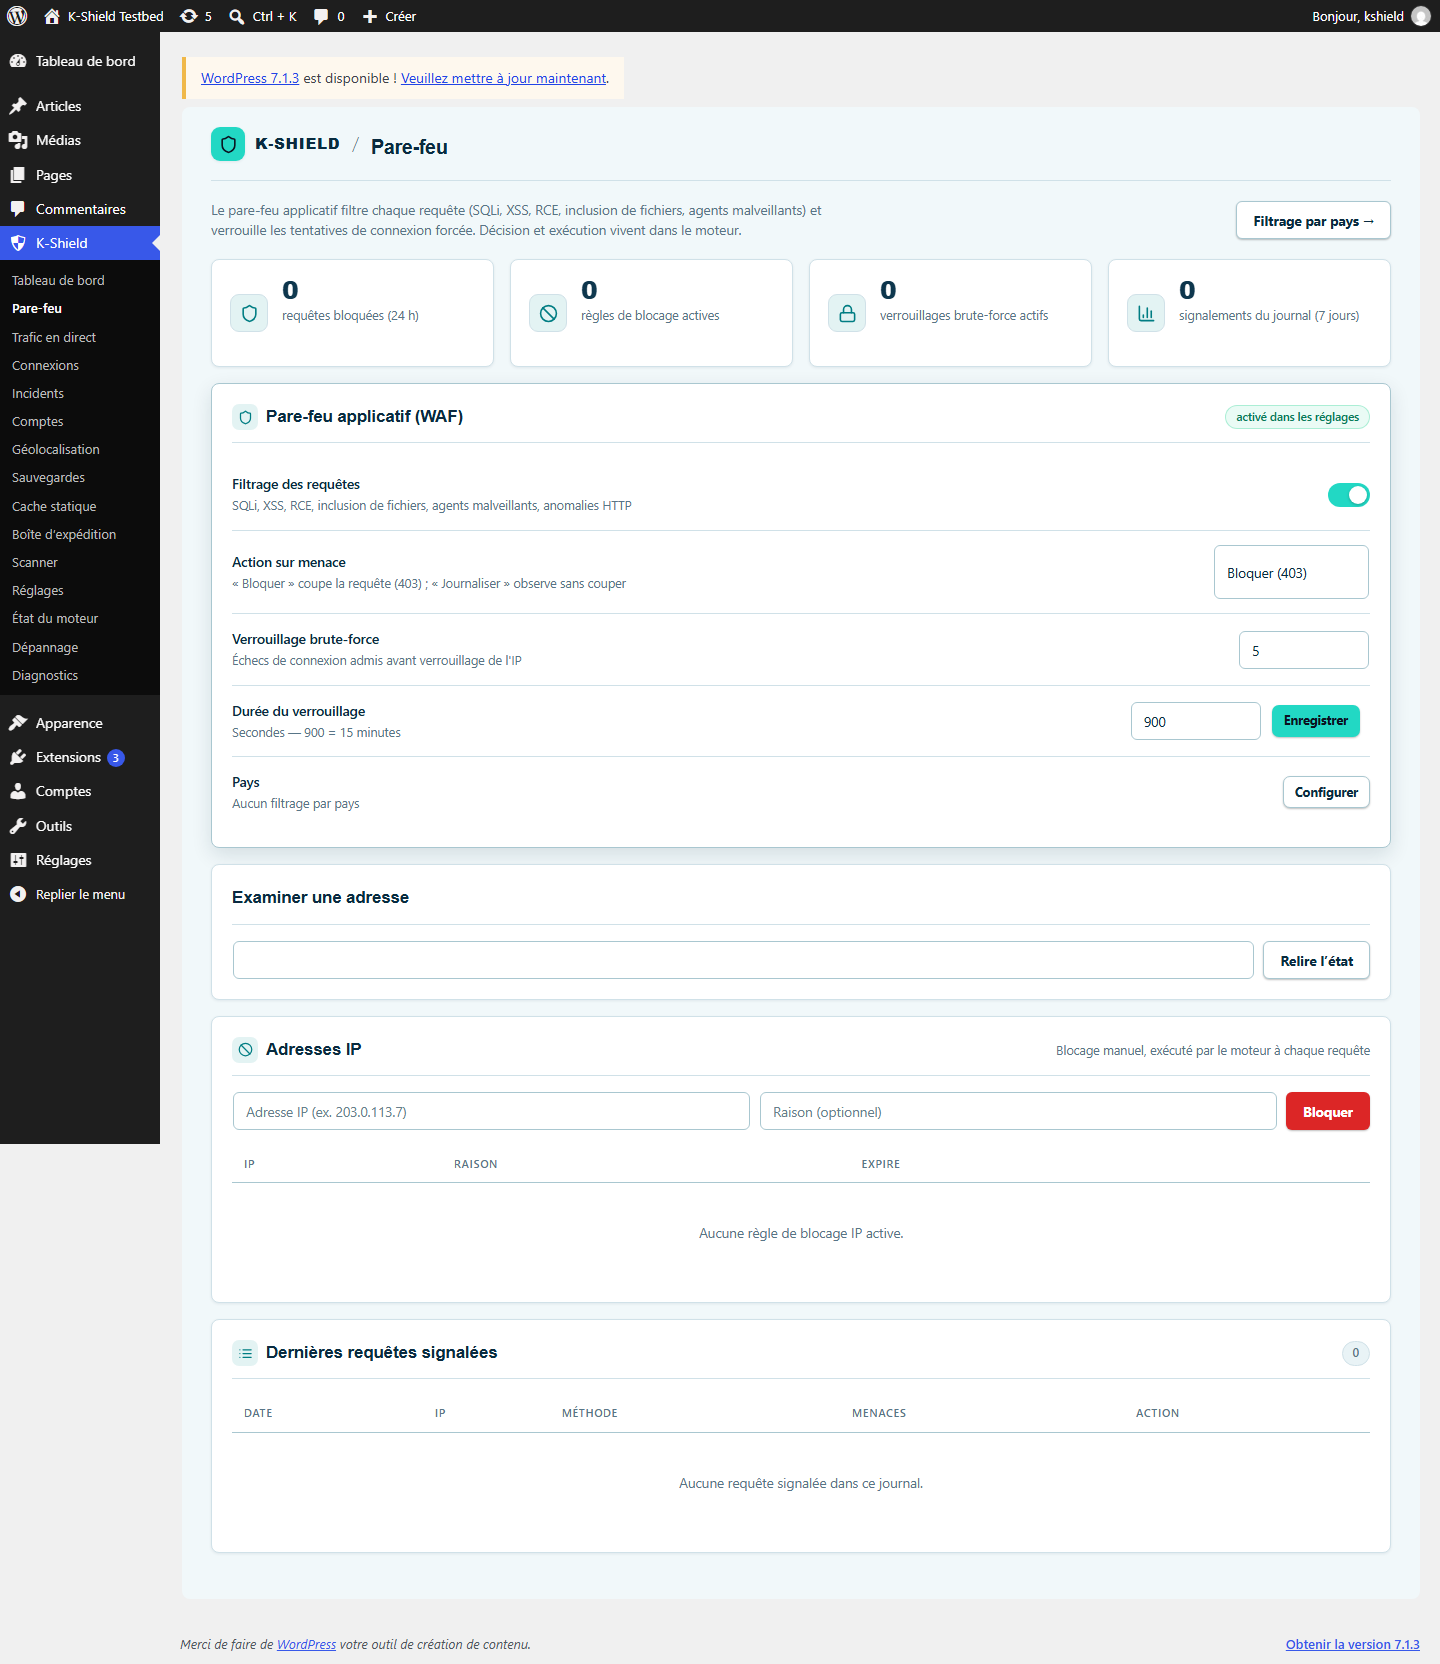
Filtrez les requêtes suspectes, limitez les tentatives répétées et gérez les adresses IP bloquées. Les règles peuvent observer les événements ou bloquer les requêtes.
Le WAF recherche notamment injections SQL, XSS, exécution de code et inclusions de fichiers. Les décisions sont prises dans le moteur ; le capteur pré-WordPress peut les appliquer avant le CMS si l’hébergement le permet.
Le plugin protège les commentaires et formulaires publics par un leurre invisible, un contrôle de délai et une limitation des envois. Un message avec lien ou tonalité publicitaire doit résoudre deux défis humains locaux ; une tentative d’injection est bloquée.
Les signaux sont calculés sur le site. Le contenu du formulaire, les liens et les adresses des visiteurs ne sont pas envoyés à WPSuite. Les deux réponses temporaires sont vérifiées par WordPress et le moteur applique le blocage si nécessaire.
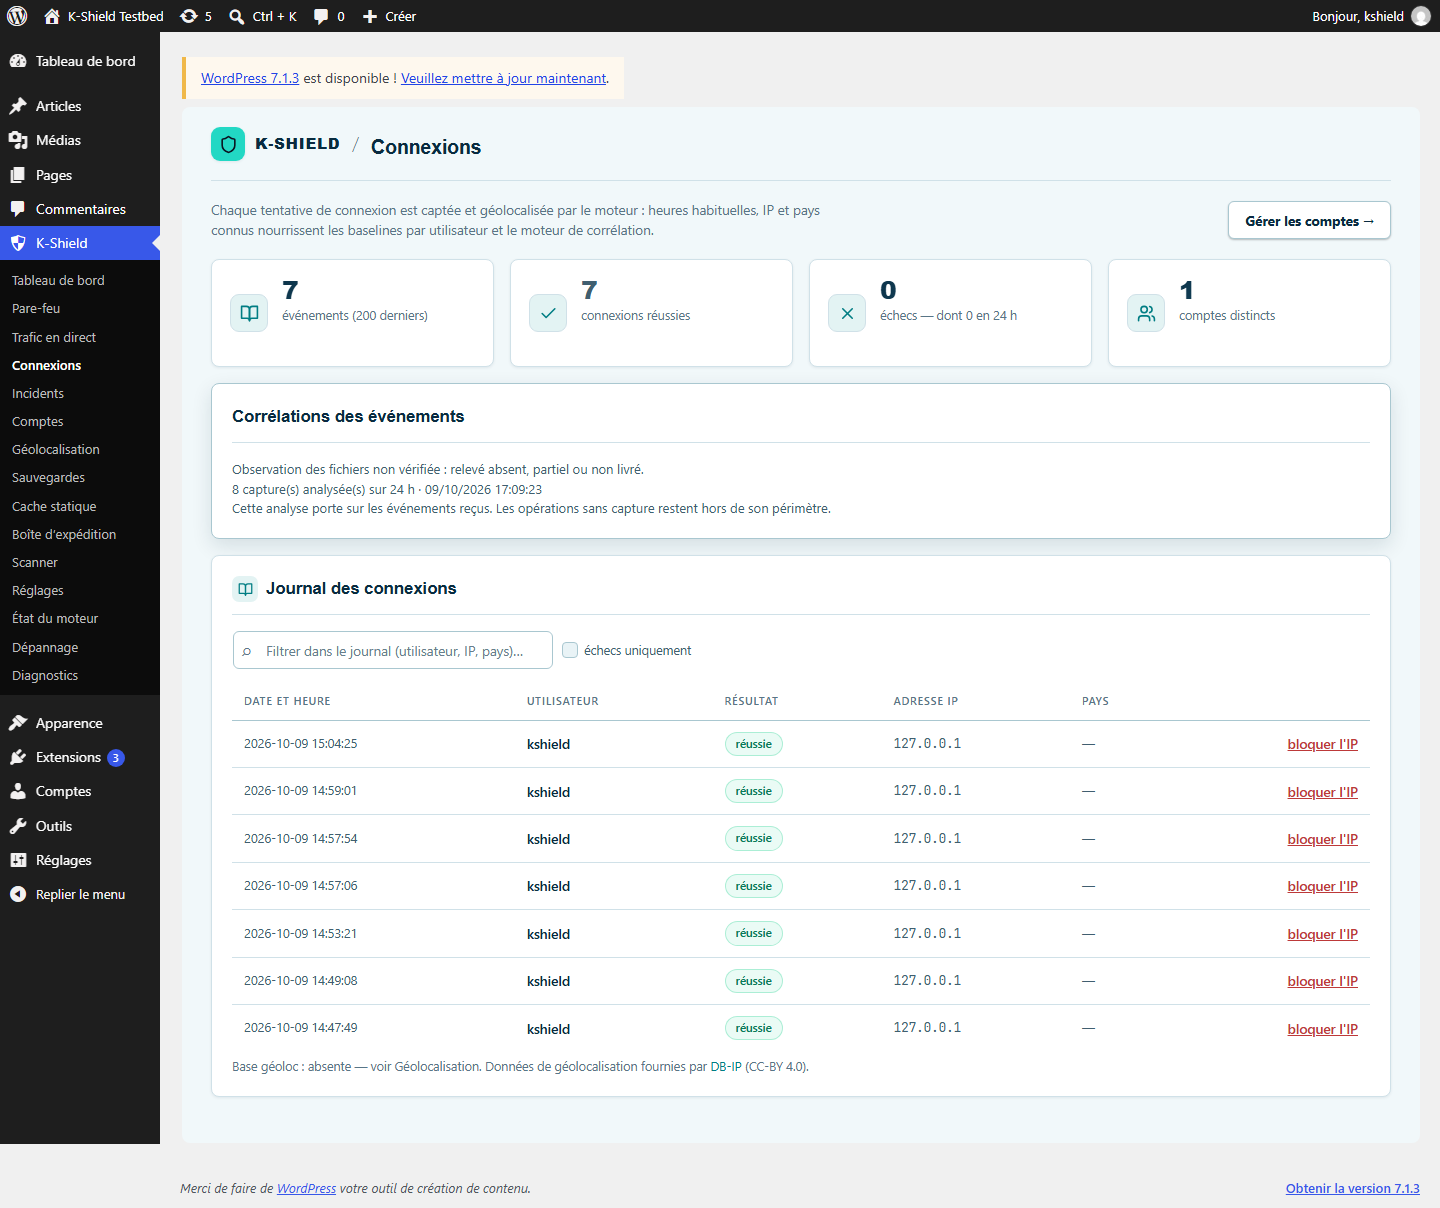
Retrouvez qui a tenté de se connecter, quand et depuis quelle adresse. Une IP, un pays ou un horaire inhabituel contribue à signaler un accès à examiner.
Le moteur construit des profils de comportement à partir des événements : horaires habituels, IP et pays connus. La géolocalisation nécessite une base locale disponible. Une anomalie est un signal à analyser, pas une preuve automatique de piratage.
 Agrandir la capture ↗
Le plugin transmet les événements du site au moteur associé. Les journaux et la vue du trafic permettent de comprendre ce qui se passe et de rapprocher plusieurs signaux.
La télémétrie désigne ici le flux plugin → moteur local, via des API authentifiées. Elle ne désigne pas l’envoi systématique des données du site à wpsuite. Les alertes configurées peuvent être envoyées aux destinataires choisis.
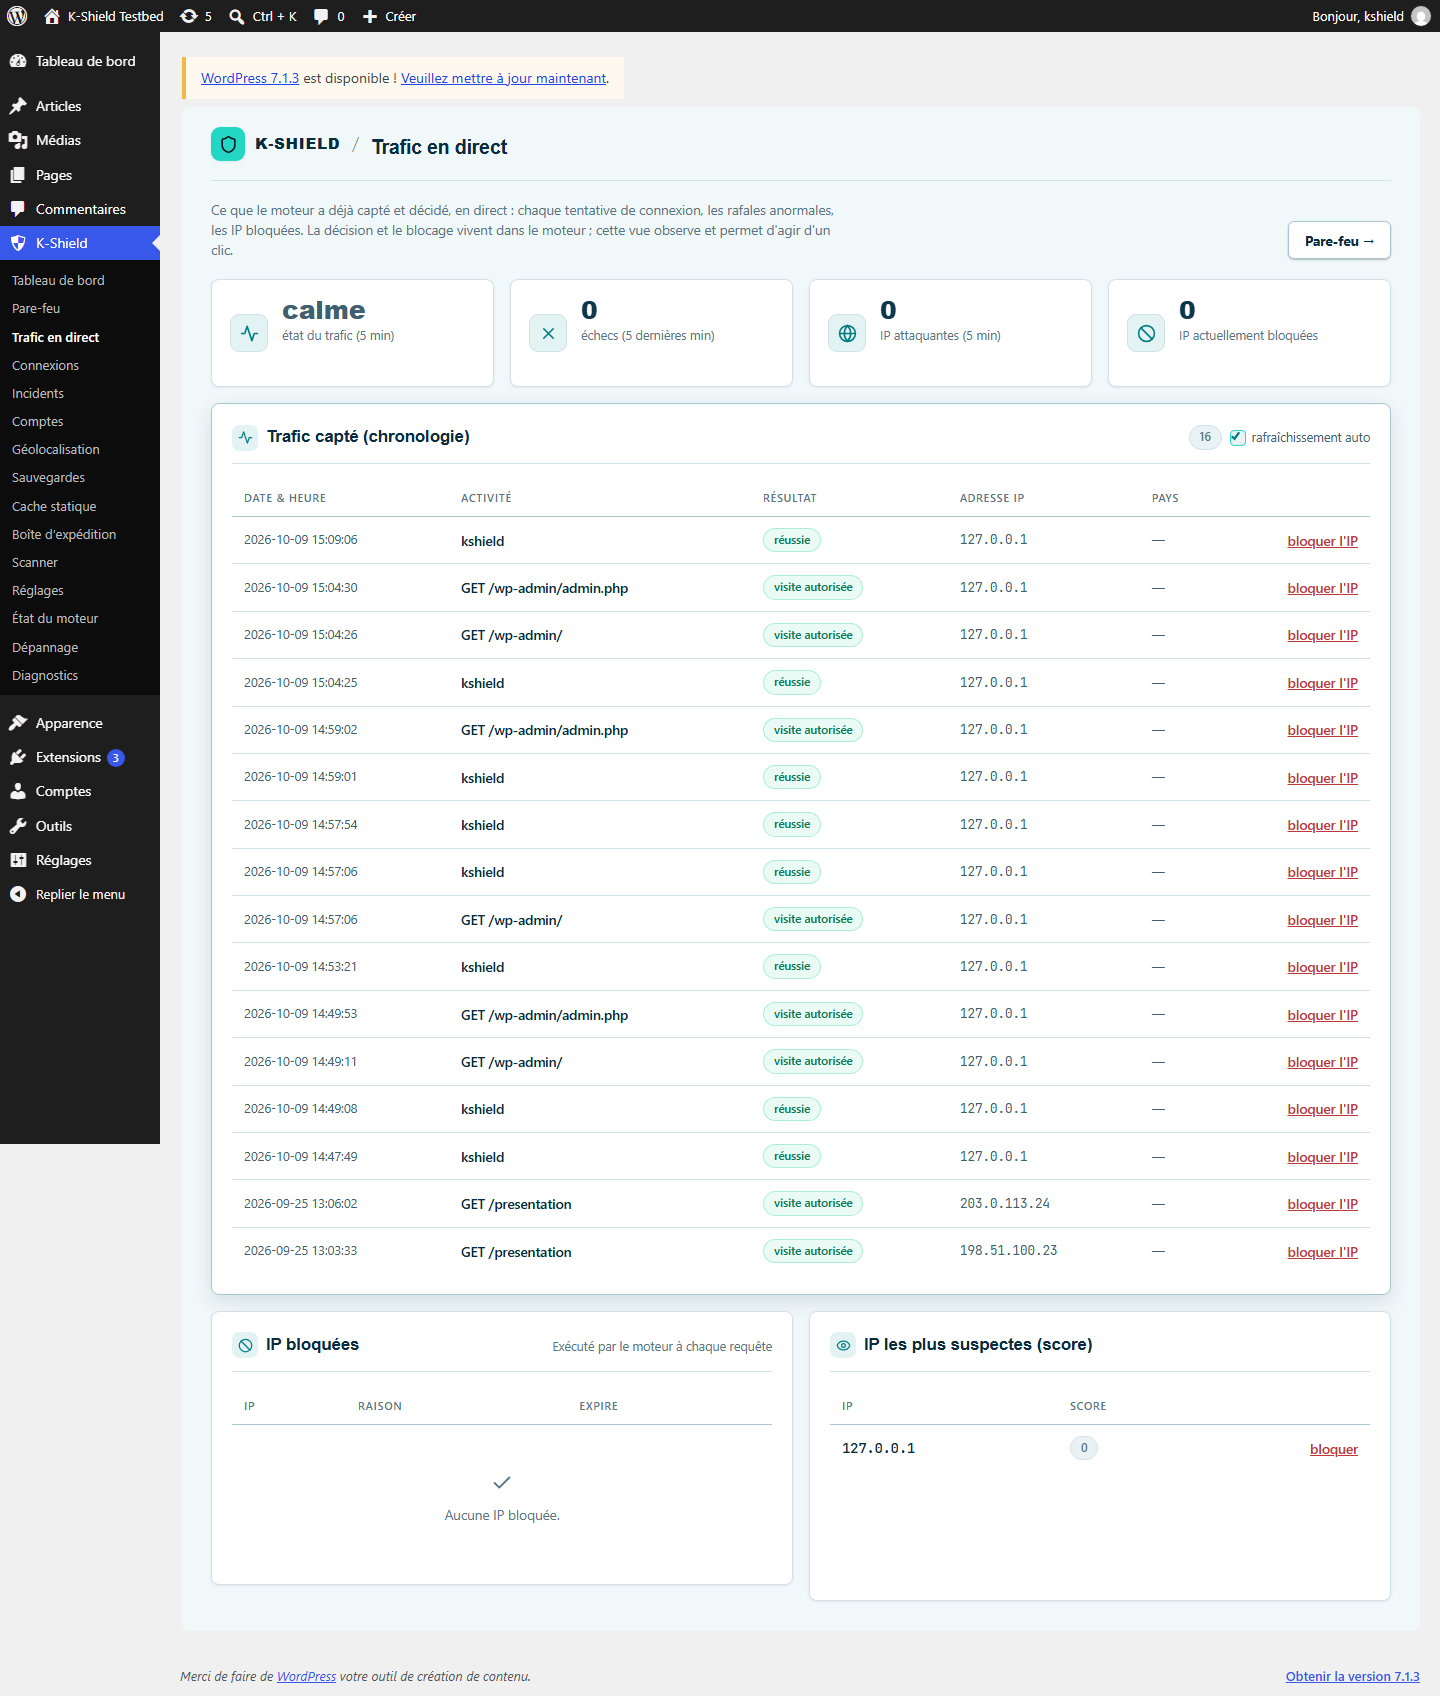 Agrandir la capture ↗
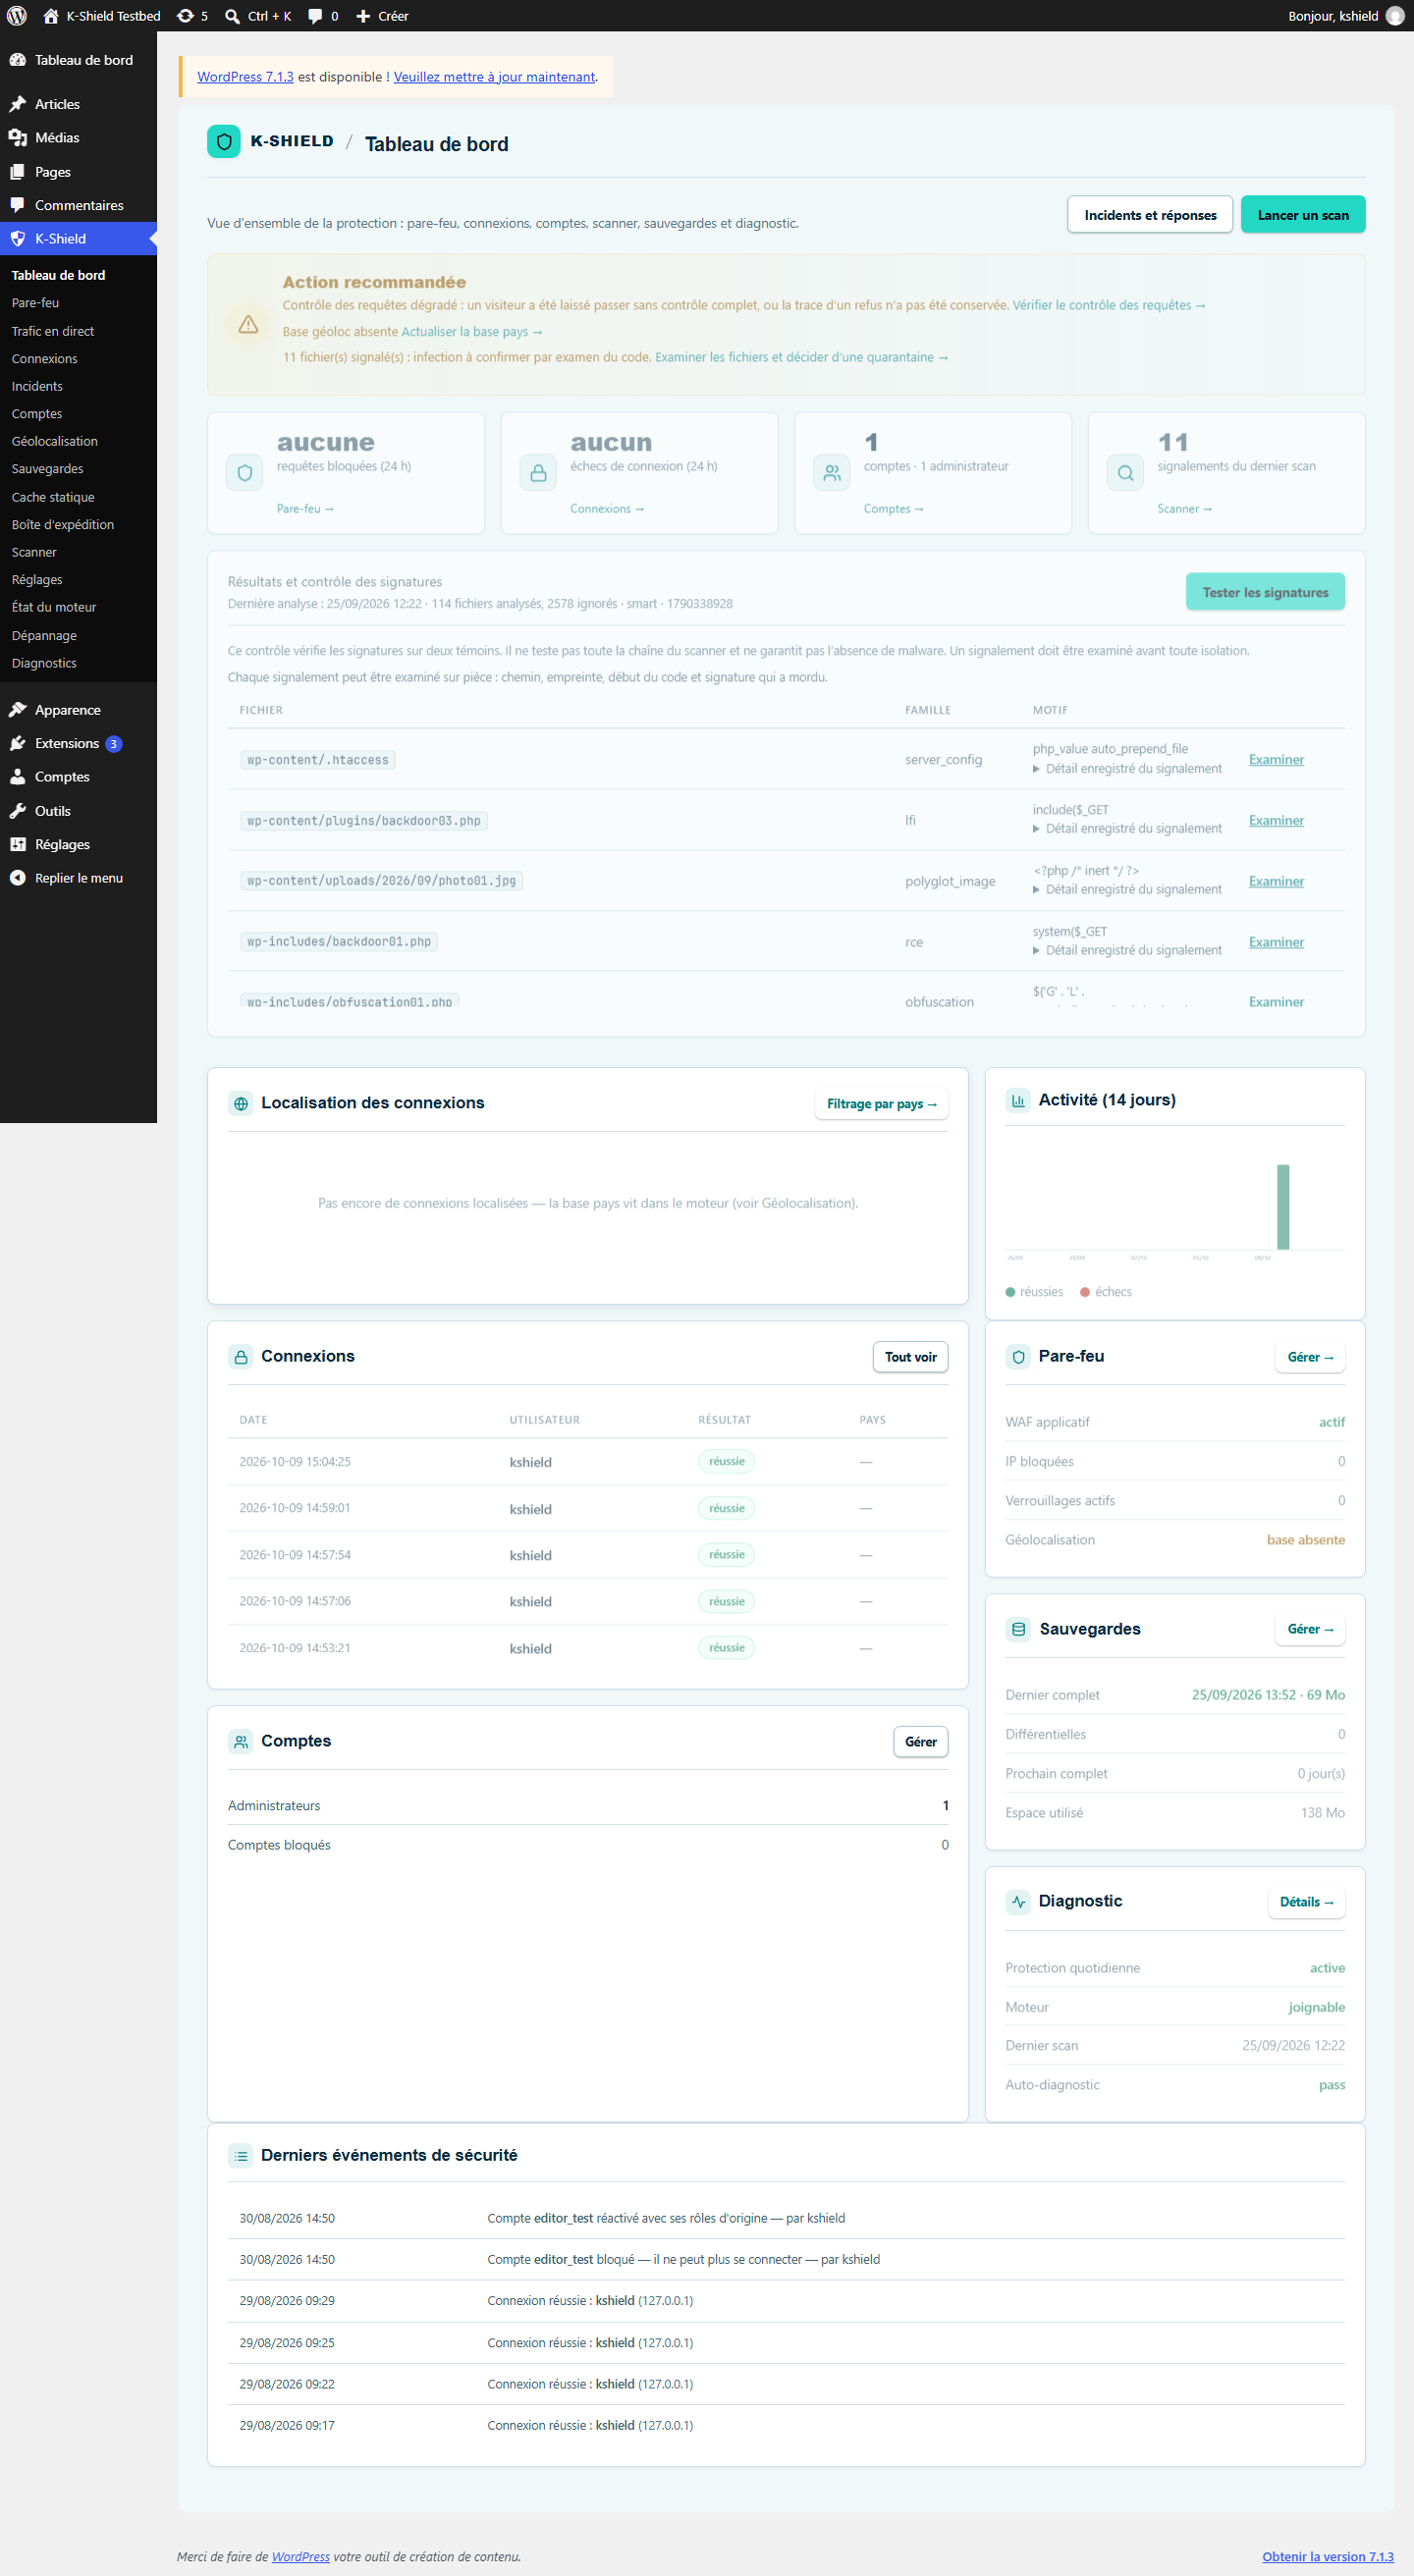
Relancez une analyse depuis le plugin et consultez les résultats. Les fonctions de récupération de Saver restent disponibles dans l’assistant du moteur.
Le plugin fournit l’interface de commande ; le moteur réalise les analyses et conserve leurs résultats. Une détection appelle un examen et, si nécessaire, le parcours de récupération.
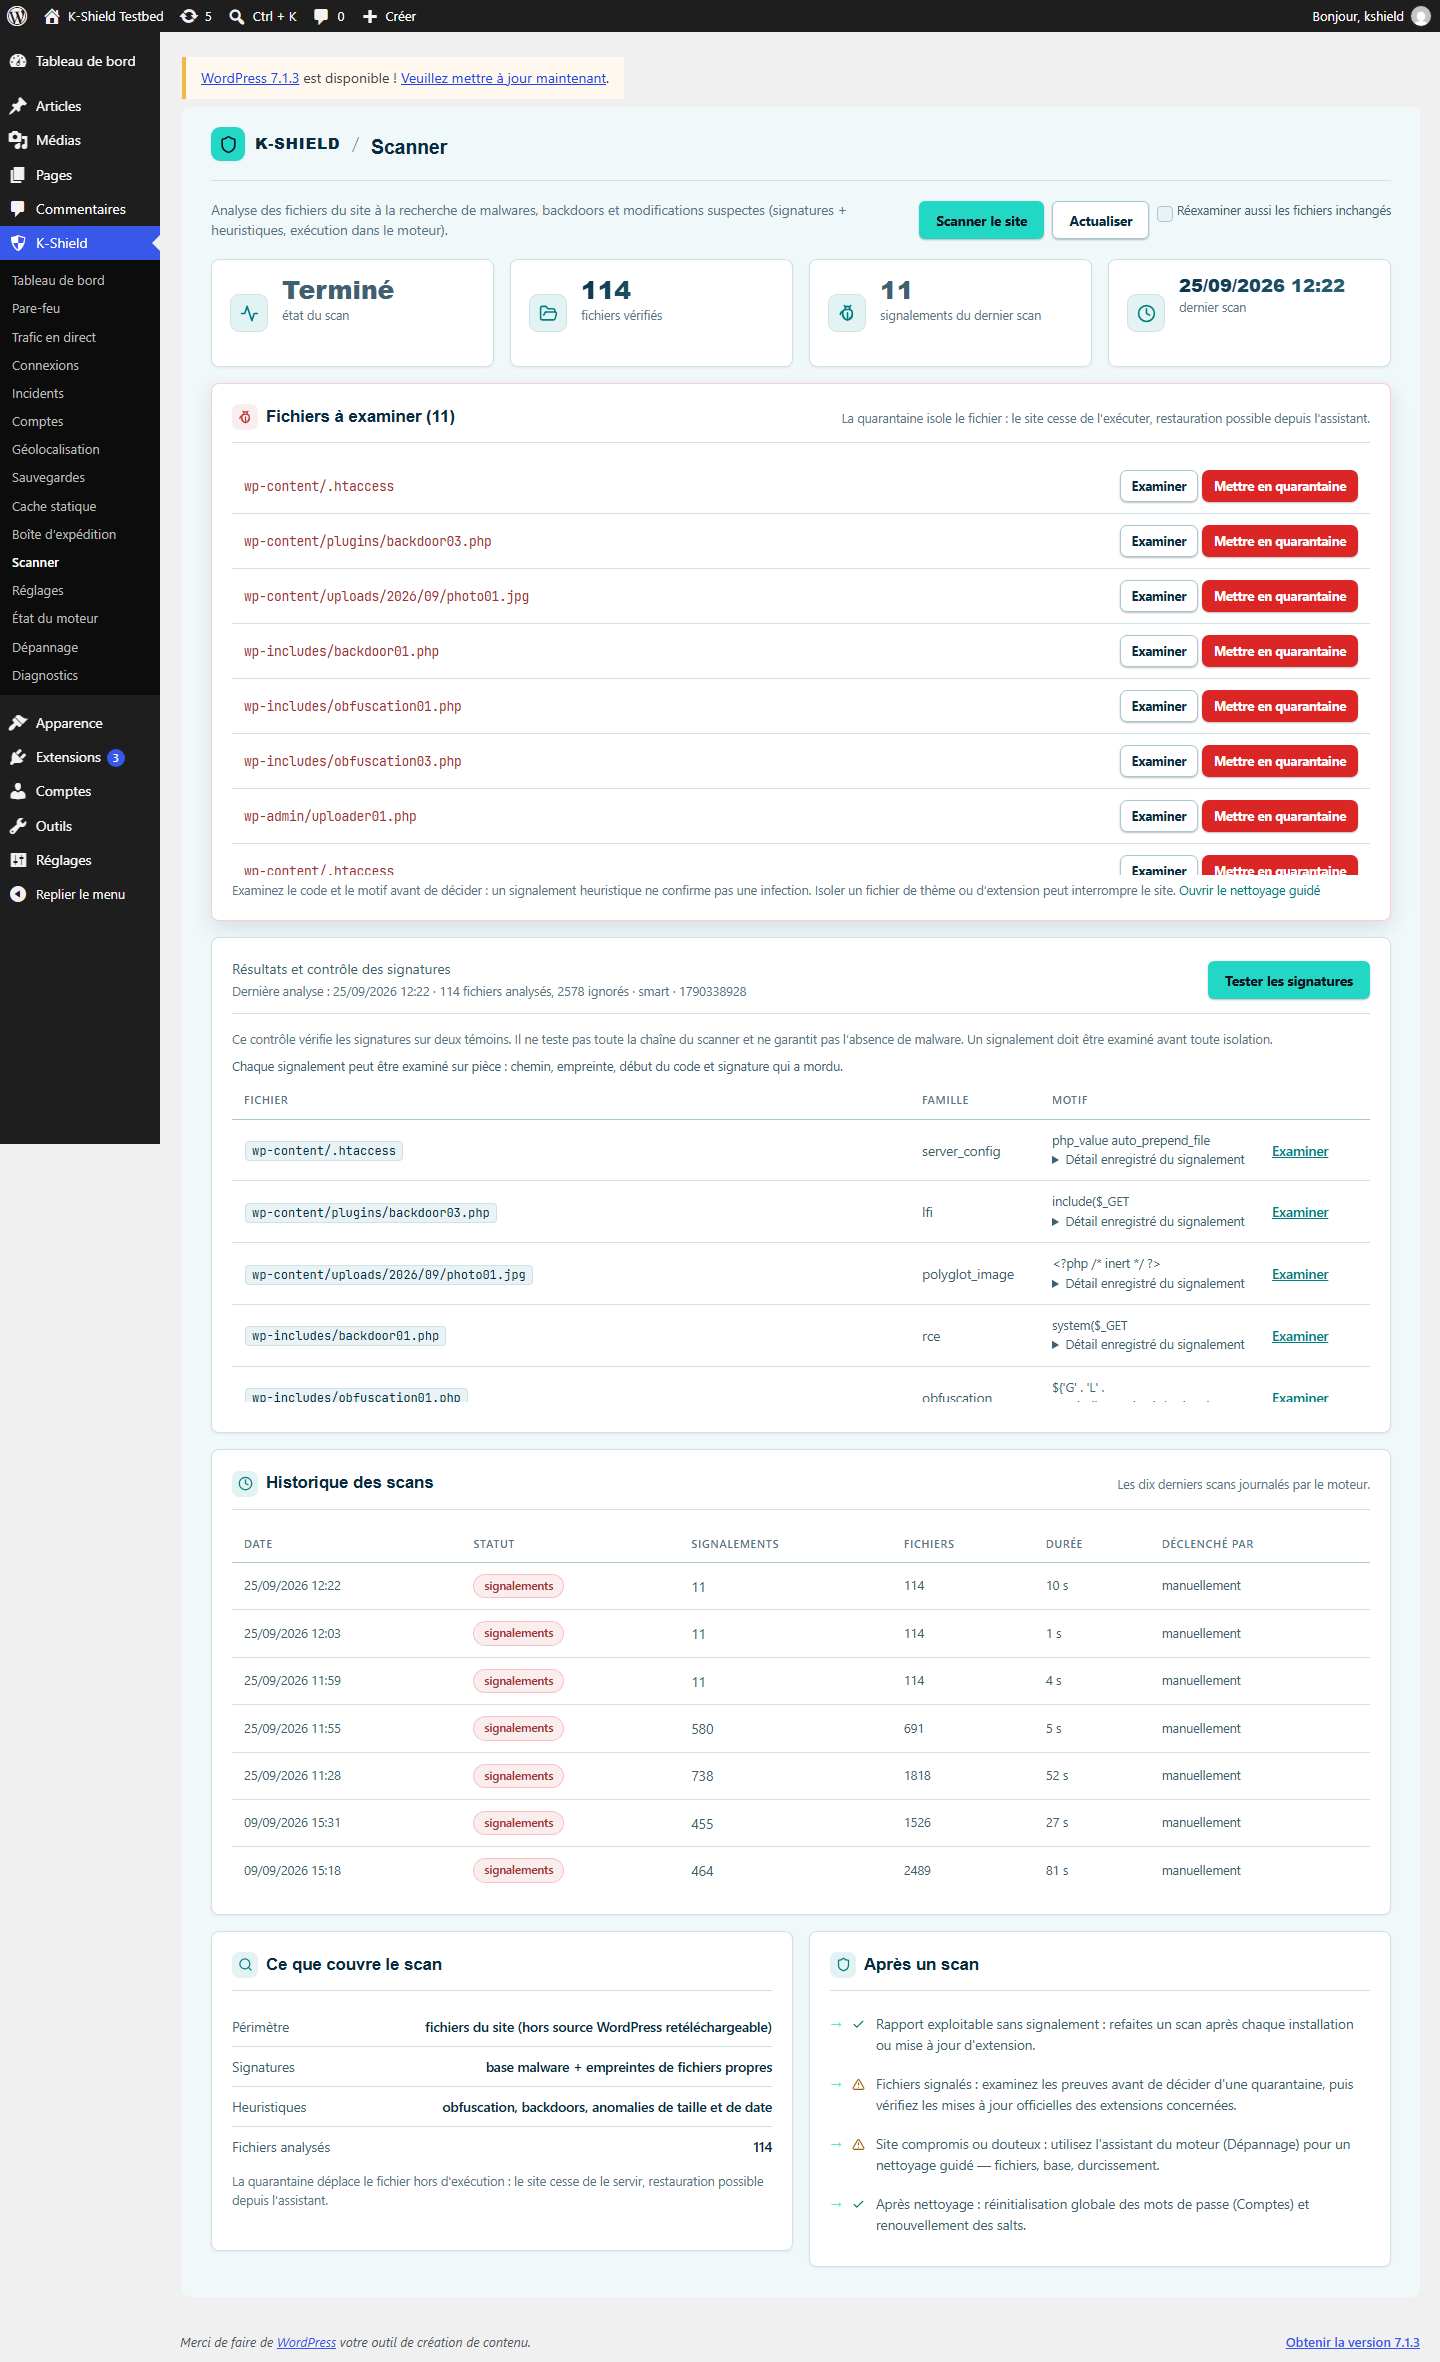 Agrandir la capture ↗
Vérifiez que le moteur répond, que les composants sont prêts et que les alertes sont correctement configurées. Le tableau de bord aide à repérer une protection incomplète.
Le suivi de santé, les journaux, le filtrage géographique et les réglages d’alerte complètent le WAF. Certaines fonctions demandent une configuration adaptée à l’hébergement, notamment la géolocalisation.
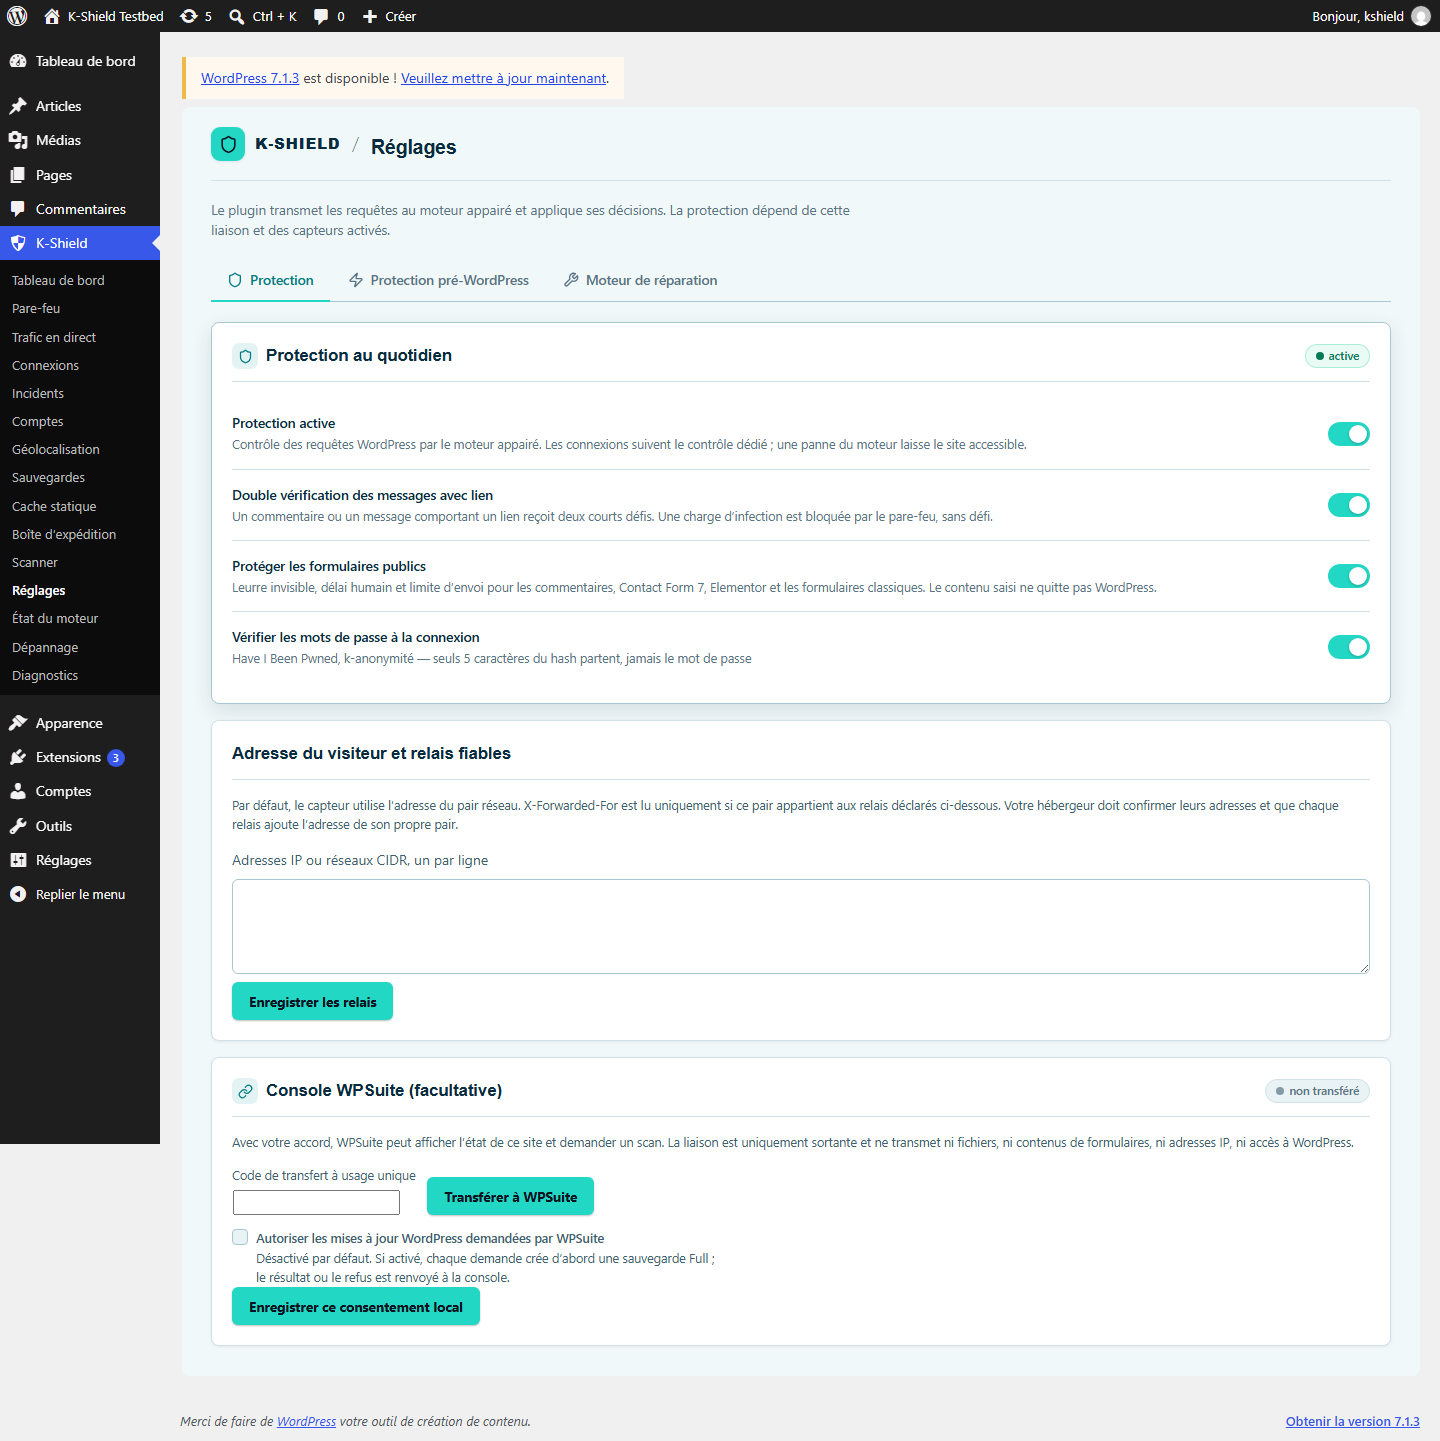 Agrandir la capture ↗
Depuis votre administration WPSuite, créez un code de transfert à usage unique, collez-le dans le plugin puis consultez l’état du site, le dernier scan, les problèmes, les blocages, les sauvegardes et l’activité agrégée. Vous pouvez demander un scan, une sauvegarde, une mise à jour K-Shield ou une préparation de mise à jour WordPress ; chaque commande affiche ensuite son résultat.
La liaison sortante utilise HTTPS, un secret chiffré au repos, une signature HMAC et un nonce anti-rejeu. Seuls le domaine et les indicateurs d’état remontent : jamais les fichiers, formulaires, IP, accès WordPress ou contenu du site. Une mise à jour WordPress ou extension ne s’exécute que si le propriétaire a activé ce droit sur son site et si une sauvegarde Full réussit ; succès, erreur ou refus sont remontés explicitement.
Agrandir la capture ↗Full
Conservez le rapport et le message d’erreur, puis soumettez votre situation. Nous examinons la marche à suivre et l’aide possible sur demande. Sans sauvegarde ou copie exploitable, ni l’assistant ni une intervention ne peuvent recréer des médias, du code personnalisé ou des données définitivement détruits.
Si le kit ne permet pas de remettre le site en service, les conditions de remboursement prévues dans les 30 jours s’appliquent. Les limites liées à l’hébergement ou à des contenus définitivement perdus restent décrites dans les conditions générales.
190 CHF · première année incluse, puis 6 CHF/mois