Rollierende Sicherungen
Vollständige und differenzielle Kopien mit einstellbarer Aufbewahrung.
Full · Überwachung und kontinuierlicher Schutz
Full enthält die vollständige Wiederherstellung und Härtung von Saver. Dazu kommen WordPress-Plugin, rollierende Sicherungen, Firewall, Anmeldeüberwachung und tägliche Steuerung. Die WPSuite-Konsole ist optional und wird erst nach Ihrem ausdrücklichen Transfer verbunden.
190 CHF · erstes Jahr inklusive, danach 6 CHF/Monat
Sie wissen nicht, wo Sie FTP oder SFTP finden? Kurzanleitung lesen →
 Screenshot vergrößern ↗
Vollständige und differenzielle Kopien mit einstellbarer Aufbewahrung.
Anfragen und Formulare schützen sowie wiederholte Versuche begrenzen.
Abweichungen von den Gewohnheiten der Administratorkonten erkennen.
K-Shield Full
Das Plugin ist die WordPress-Oberfläche; die K-Shield-Engine führt die Prüfungen aus. Diese Übersicht beschreibt den tatsächlichen Umfang jeder Funktion.
| Funktion | Was Full macht | Grenze oder verarbeitete Daten |
|---|---|---|
| Application WAF | Erkennt SQLi, XSS, Dateieinbindung und Codeausführung; beobachtet oder blockiert gemäß Einstellung. Wiederholte Versuche werden ebenfalls begrenzt. | Die Filterung vor WordPress hängt vom Hosting und von der Verfügbarkeit der Engine ab. |
| Scanner und Saver | Prüft WordPress-Kern, Plugins, Themes, verdächtige Dateien und Kompromittierungsindikatoren. Saver bleibt für Wiederherstellung und Härtung verfügbar. | Ein Fund muss geprüft werden. Kein Werkzeug rekonstruiert ohne Sicherung dauerhaft verlorene Dateien oder Datenbanken. |
| Rollierende Sicherungen | Plant vollständige und differenzielle Kopien mit einstellbarer Aufbewahrung, damit ein früherer Zustand wiederhergestellt werden kann. | Speicher, geplante Aufgaben und Wiederherstellung müssen beim Hosting geprüft werden. |
| Anmeldungen und Verhalten | Protokolliert WordPress-Anmeldungen und markiert ungewöhnliche IPs, Länder oder Zeiten bei Administratorkonten. | Eine Auffälligkeit ist ein Prüfhinweis, kein automatischer Beweis einer Kompromittierung. |
| HIBP-Passwortprüfung | Prüft mit k-anonymer Präfixabfrage, ob ein Passwort in einer bekannten Datenpanne vorkommt; das vollständige Passwort verlässt die Website nie. | Die Prüfung benötigt Netzwerkzugriff auf HIBP und ergänzt eine Passwort-Richtlinie, ersetzt sie aber nicht. |
| Formulare und Kommentare | Fügt unsichtbaren Köder, Mindestzeit und Limits hinzu. Nachrichten mit Link oder Werbebegriffen lösen zwei lokale Aufgaben aus; Injektionen werden blockiert. | Formulartext, Links und Besucheradresse bleiben auf der Website. |
| Optionale WPSuite-Konsole | Nach ausdrücklichem Transfer zeigt sie Status, letzten Scan, Probleme, Blockierungen und Sicherungen und kann einen Scan anfordern. | Ausgehendes HTTPS, ein mit AES-256-GCM verschlüsselt gespeichertes Geheimnis, HMAC und Nonce gegen Wiederholung. Keine Dateien, Formulare, IP-Adressen oder WordPress-Zugänge werden übertragen. |
K-Shield Full
Sie laden das Kit herunter, laden es auf Ihr Hosting hoch und führen die Schritte über seine Oberfläche aus. Die Lizenz gibt wpsuite keinen Zugang zu Ihrer Website, übermittelt keine Zugangsdaten und löst keinen automatischen Technikereinsatz aus.
K-Shield Full
Echte Aufnahmen der Testumgebung mit englischer Oberfläche und einzelnen französischen Beschriftungen.
Planen Sie vollständige und differenzielle Sicherungen. Die Rotation bewahrt mehrere Zustände als Rückkehrpunkte nach einem Vorfall.
Das Sicherungsmodul enthält Dateien, Datenbank und Manifest. Die geplante Aufgabe wählt je nach Alter der letzten Vollsicherung eine vollständige oder differenzielle Kopie. Planung und Aufbewahrung prüfen. Saver besitzt ebenfalls Sicherungen für die Wiederherstellung.
 Screenshot vergrößern ↗
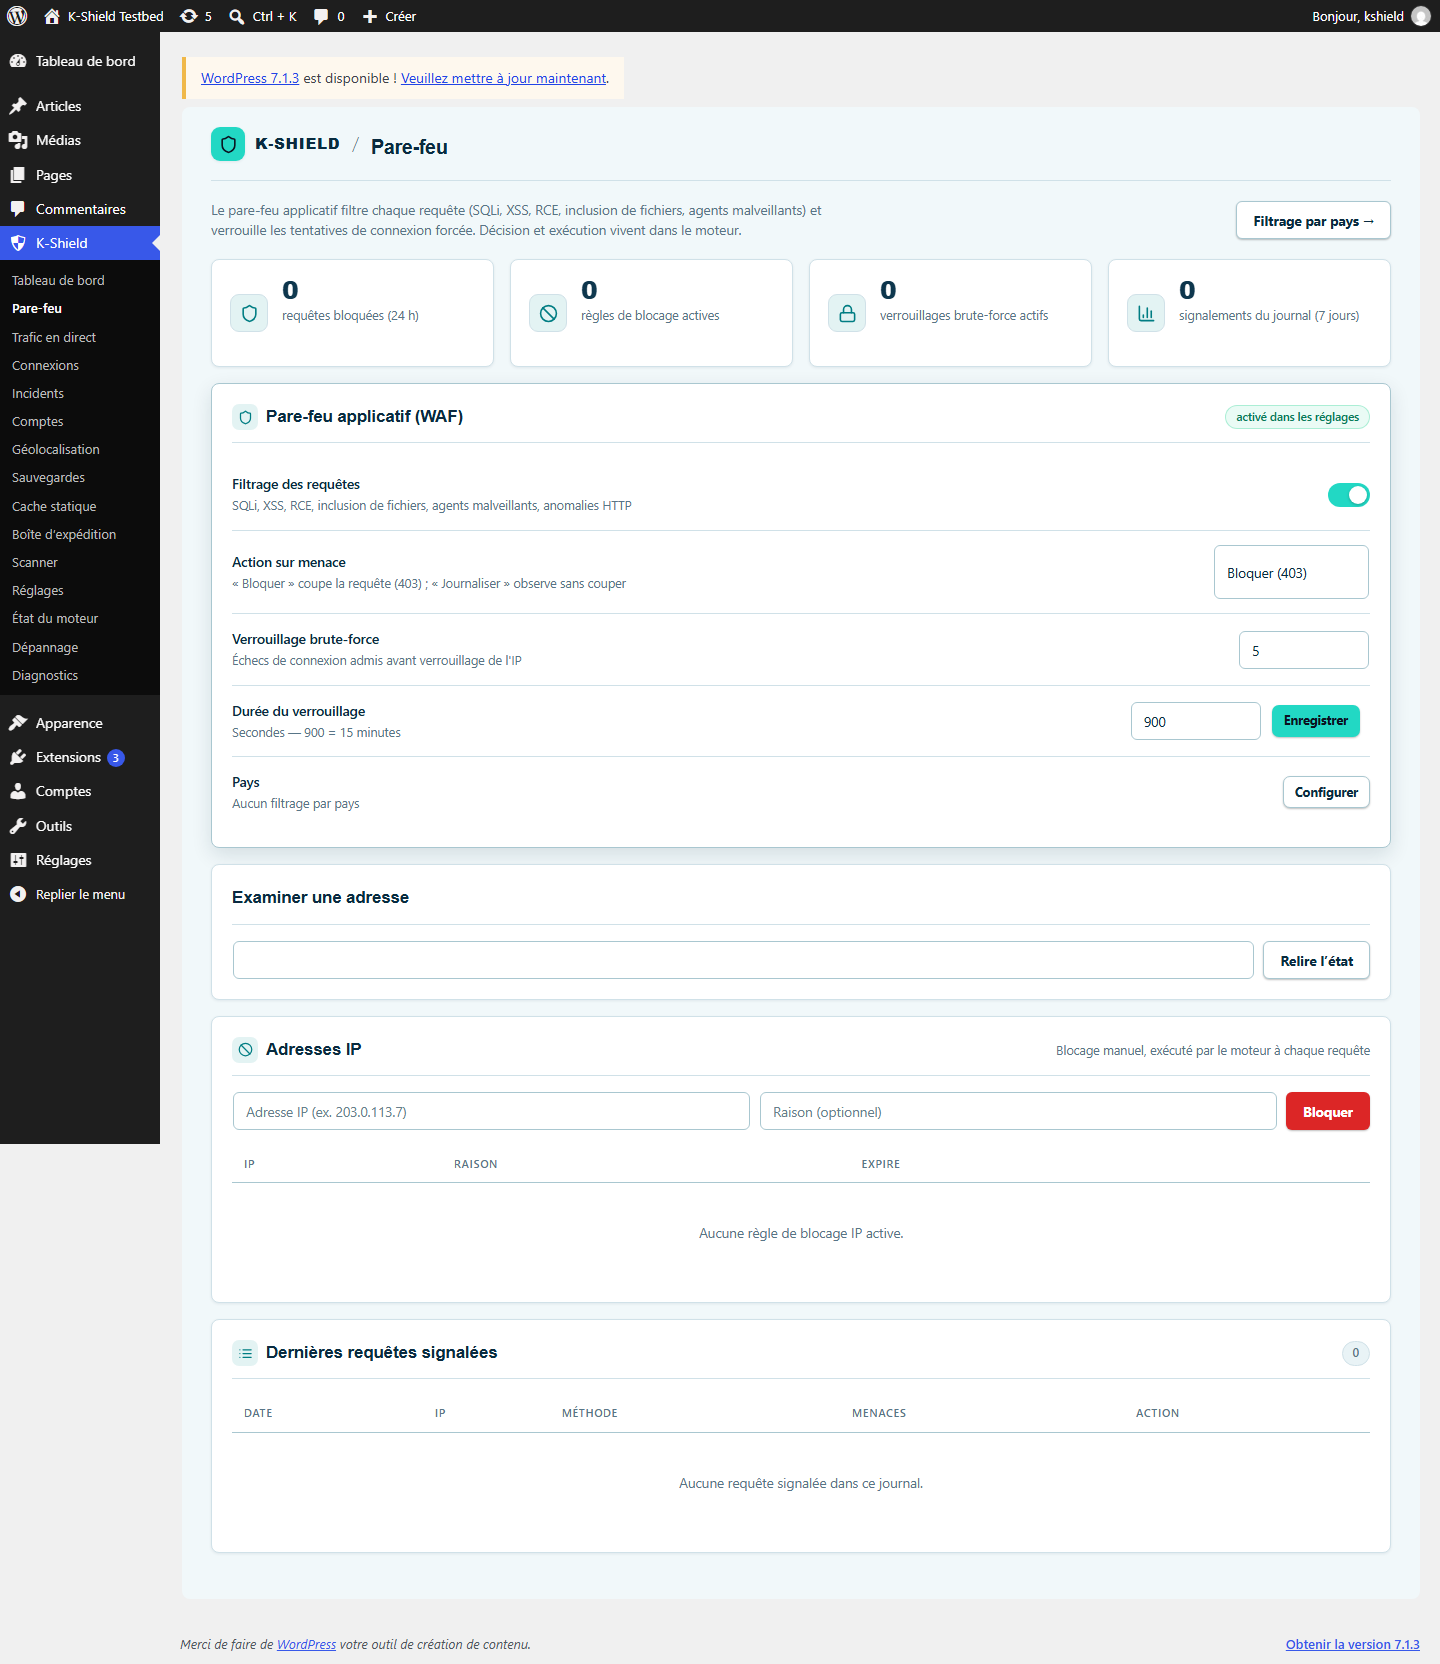
Filtern Sie verdächtige Anfragen, begrenzen Sie wiederholte Versuche und verwalten Sie gesperrte IP-Adressen. Regeln können beobachten oder blockieren.
Die WAF prüft unter anderem SQL-Injection, XSS, Codeausführung und Dateieinbindungen. Die Engine entscheidet; der vorgeschaltete Sensor kann Entscheidungen vor WordPress anwenden, soweit das Hosting es unterstützt.
Das Plugin schützt Kommentare und öffentliche Formulare mit unsichtbarem Köder, Zeitprüfung und Versandlimit. Eine Nachricht mit Link oder Werbesprache muss zwei lokale menschliche Aufgaben lösen; ein Injektionsversuch wird blockiert.
Die Signale werden auf der Website berechnet. Formularinhalte, Links und Besucheradressen werden nie an WPSuite übermittelt. WordPress prüft die zwei temporären Antworten; die Engine blockiert die Anfrage bei Bedarf.
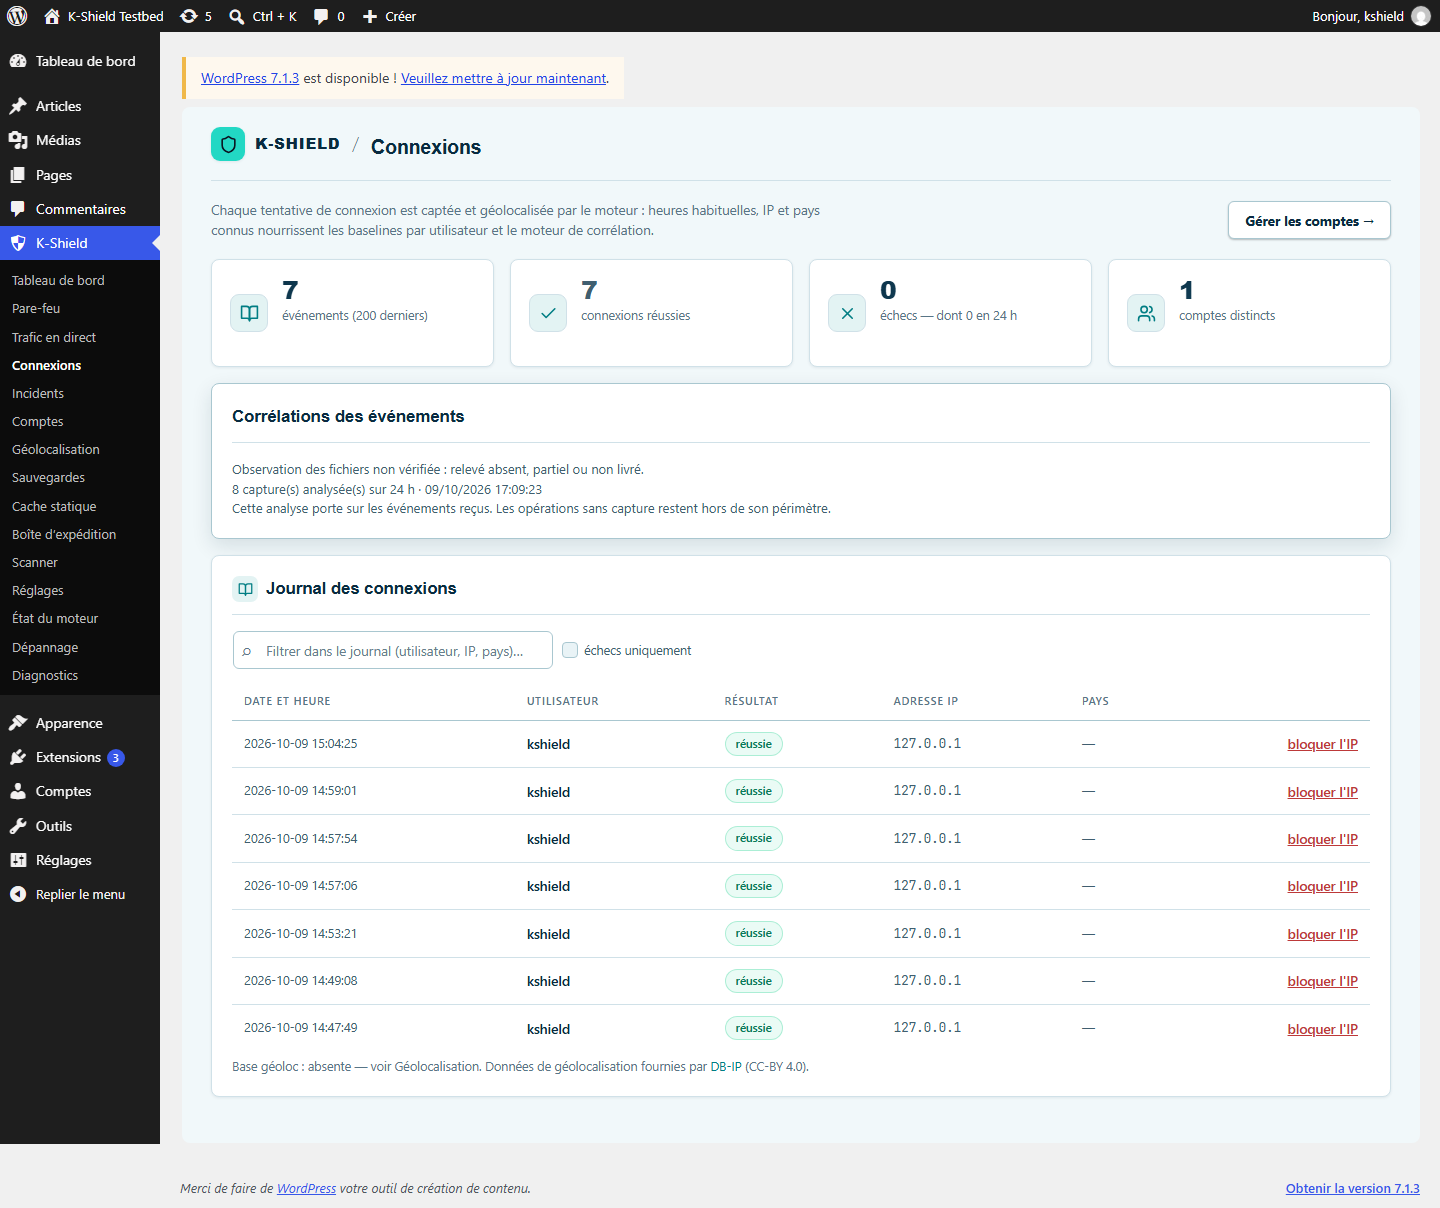
Sehen Sie, wer sich wann von welcher Adresse anzumelden versucht hat. Ungewöhnliche IPs, Länder oder Uhrzeiten tragen zur Kennzeichnung auffälliger Zugriffe bei.
Die Engine erstellt Verhaltensprofile aus üblichen Zeiten, bekannten IPs und Ländern. Geolokalisierung benötigt eine lokale Datenbank. Eine Auffälligkeit ist ein Prüfhinweis, kein automatischer Beweis eines Angriffs.
 Screenshot vergrößern ↗
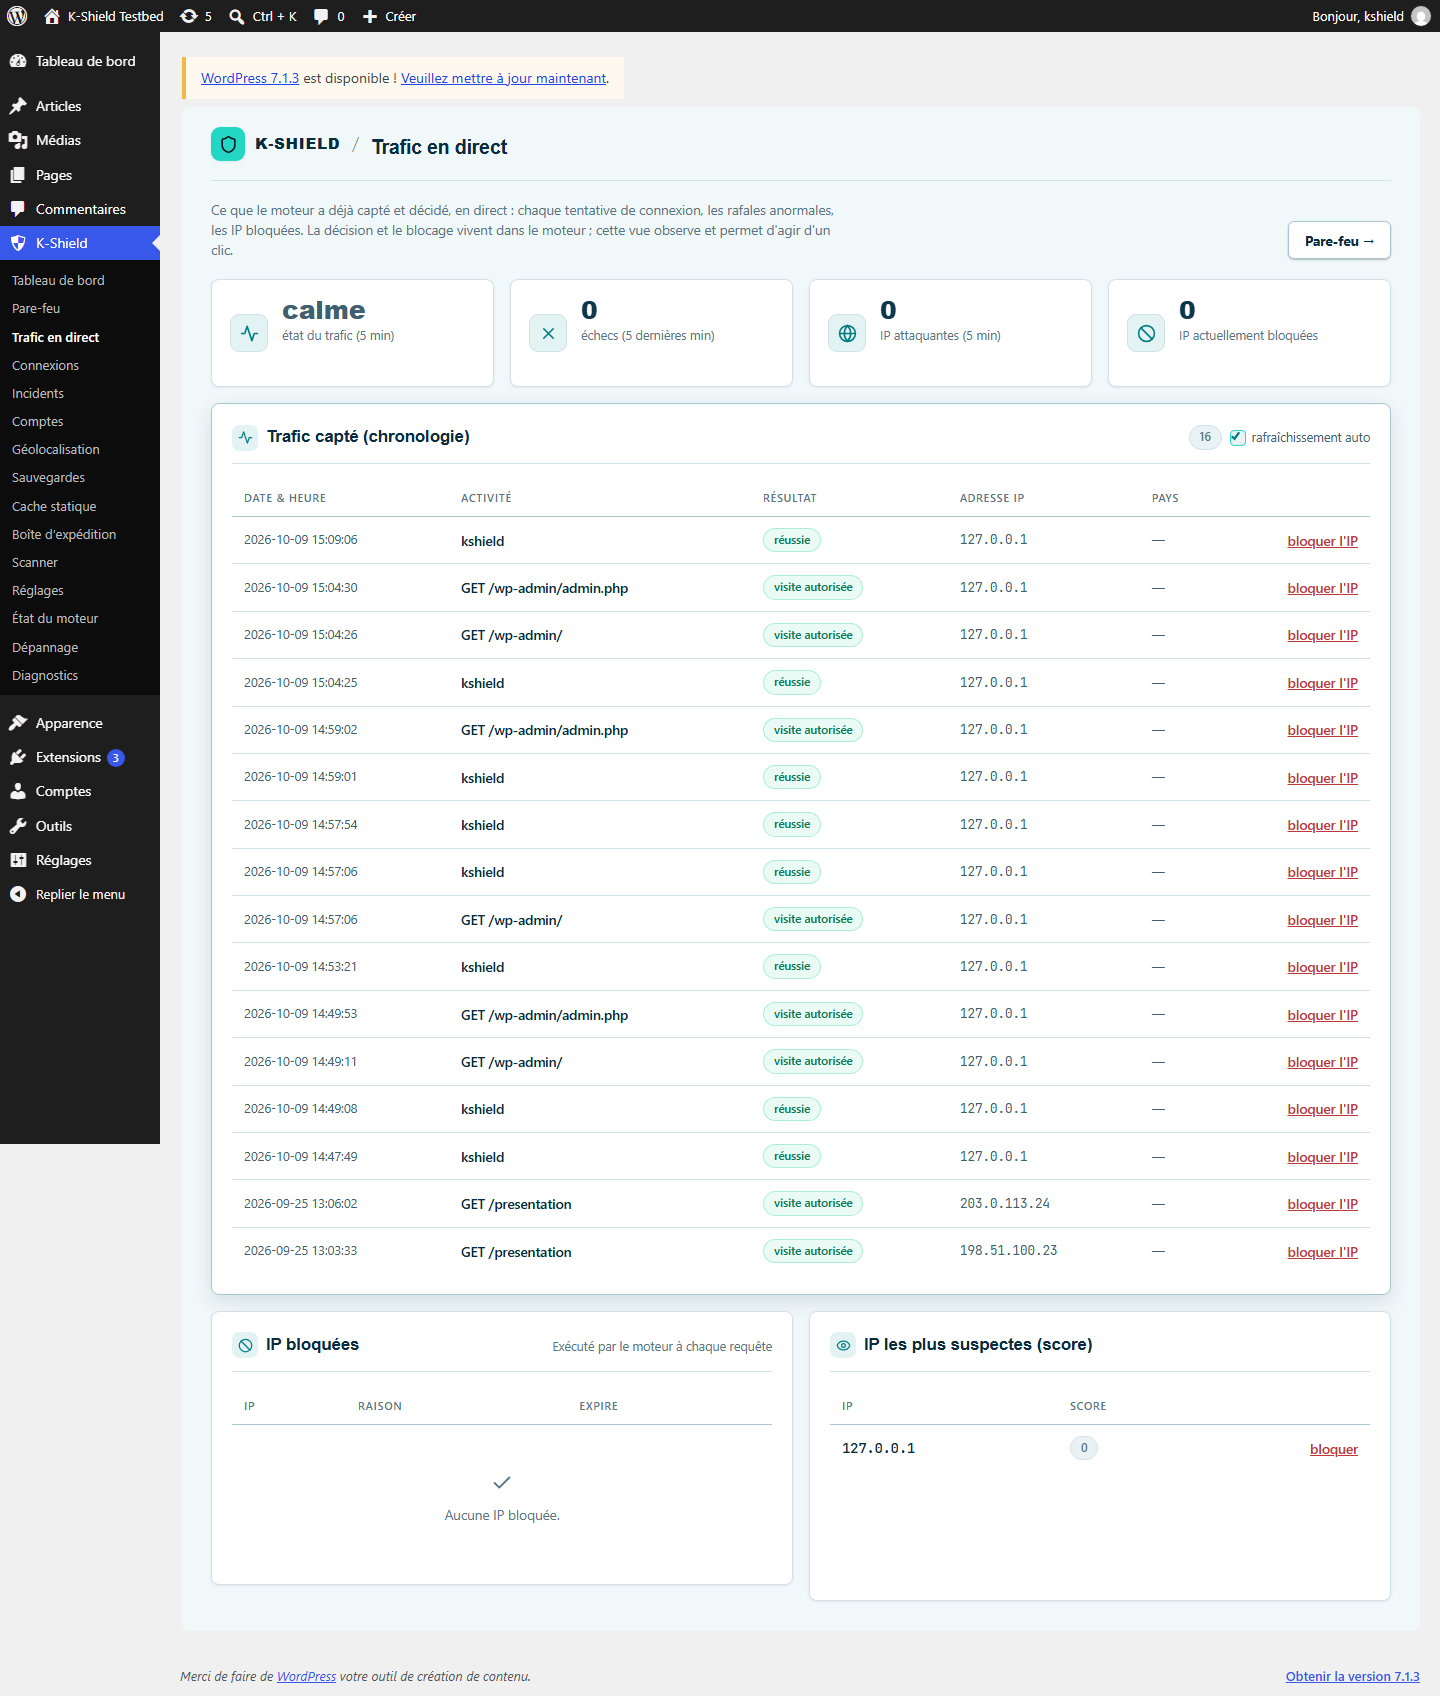
Das Plugin überträgt Website-Ereignisse an die gekoppelte Engine. Protokolle und Verkehrsübersicht helfen, Aktivitäten zu verstehen und Signale zu verknüpfen.
Telemetrie bezeichnet hier den Datenfluss vom Plugin zur lokalen Engine über authentifizierte APIs. Gemeint ist keine systematische Übermittlung von Website-Daten an wpsuite. Konfigurierte Warnungen können an gewählte Empfänger gesendet werden.
 Screenshot vergrößern ↗
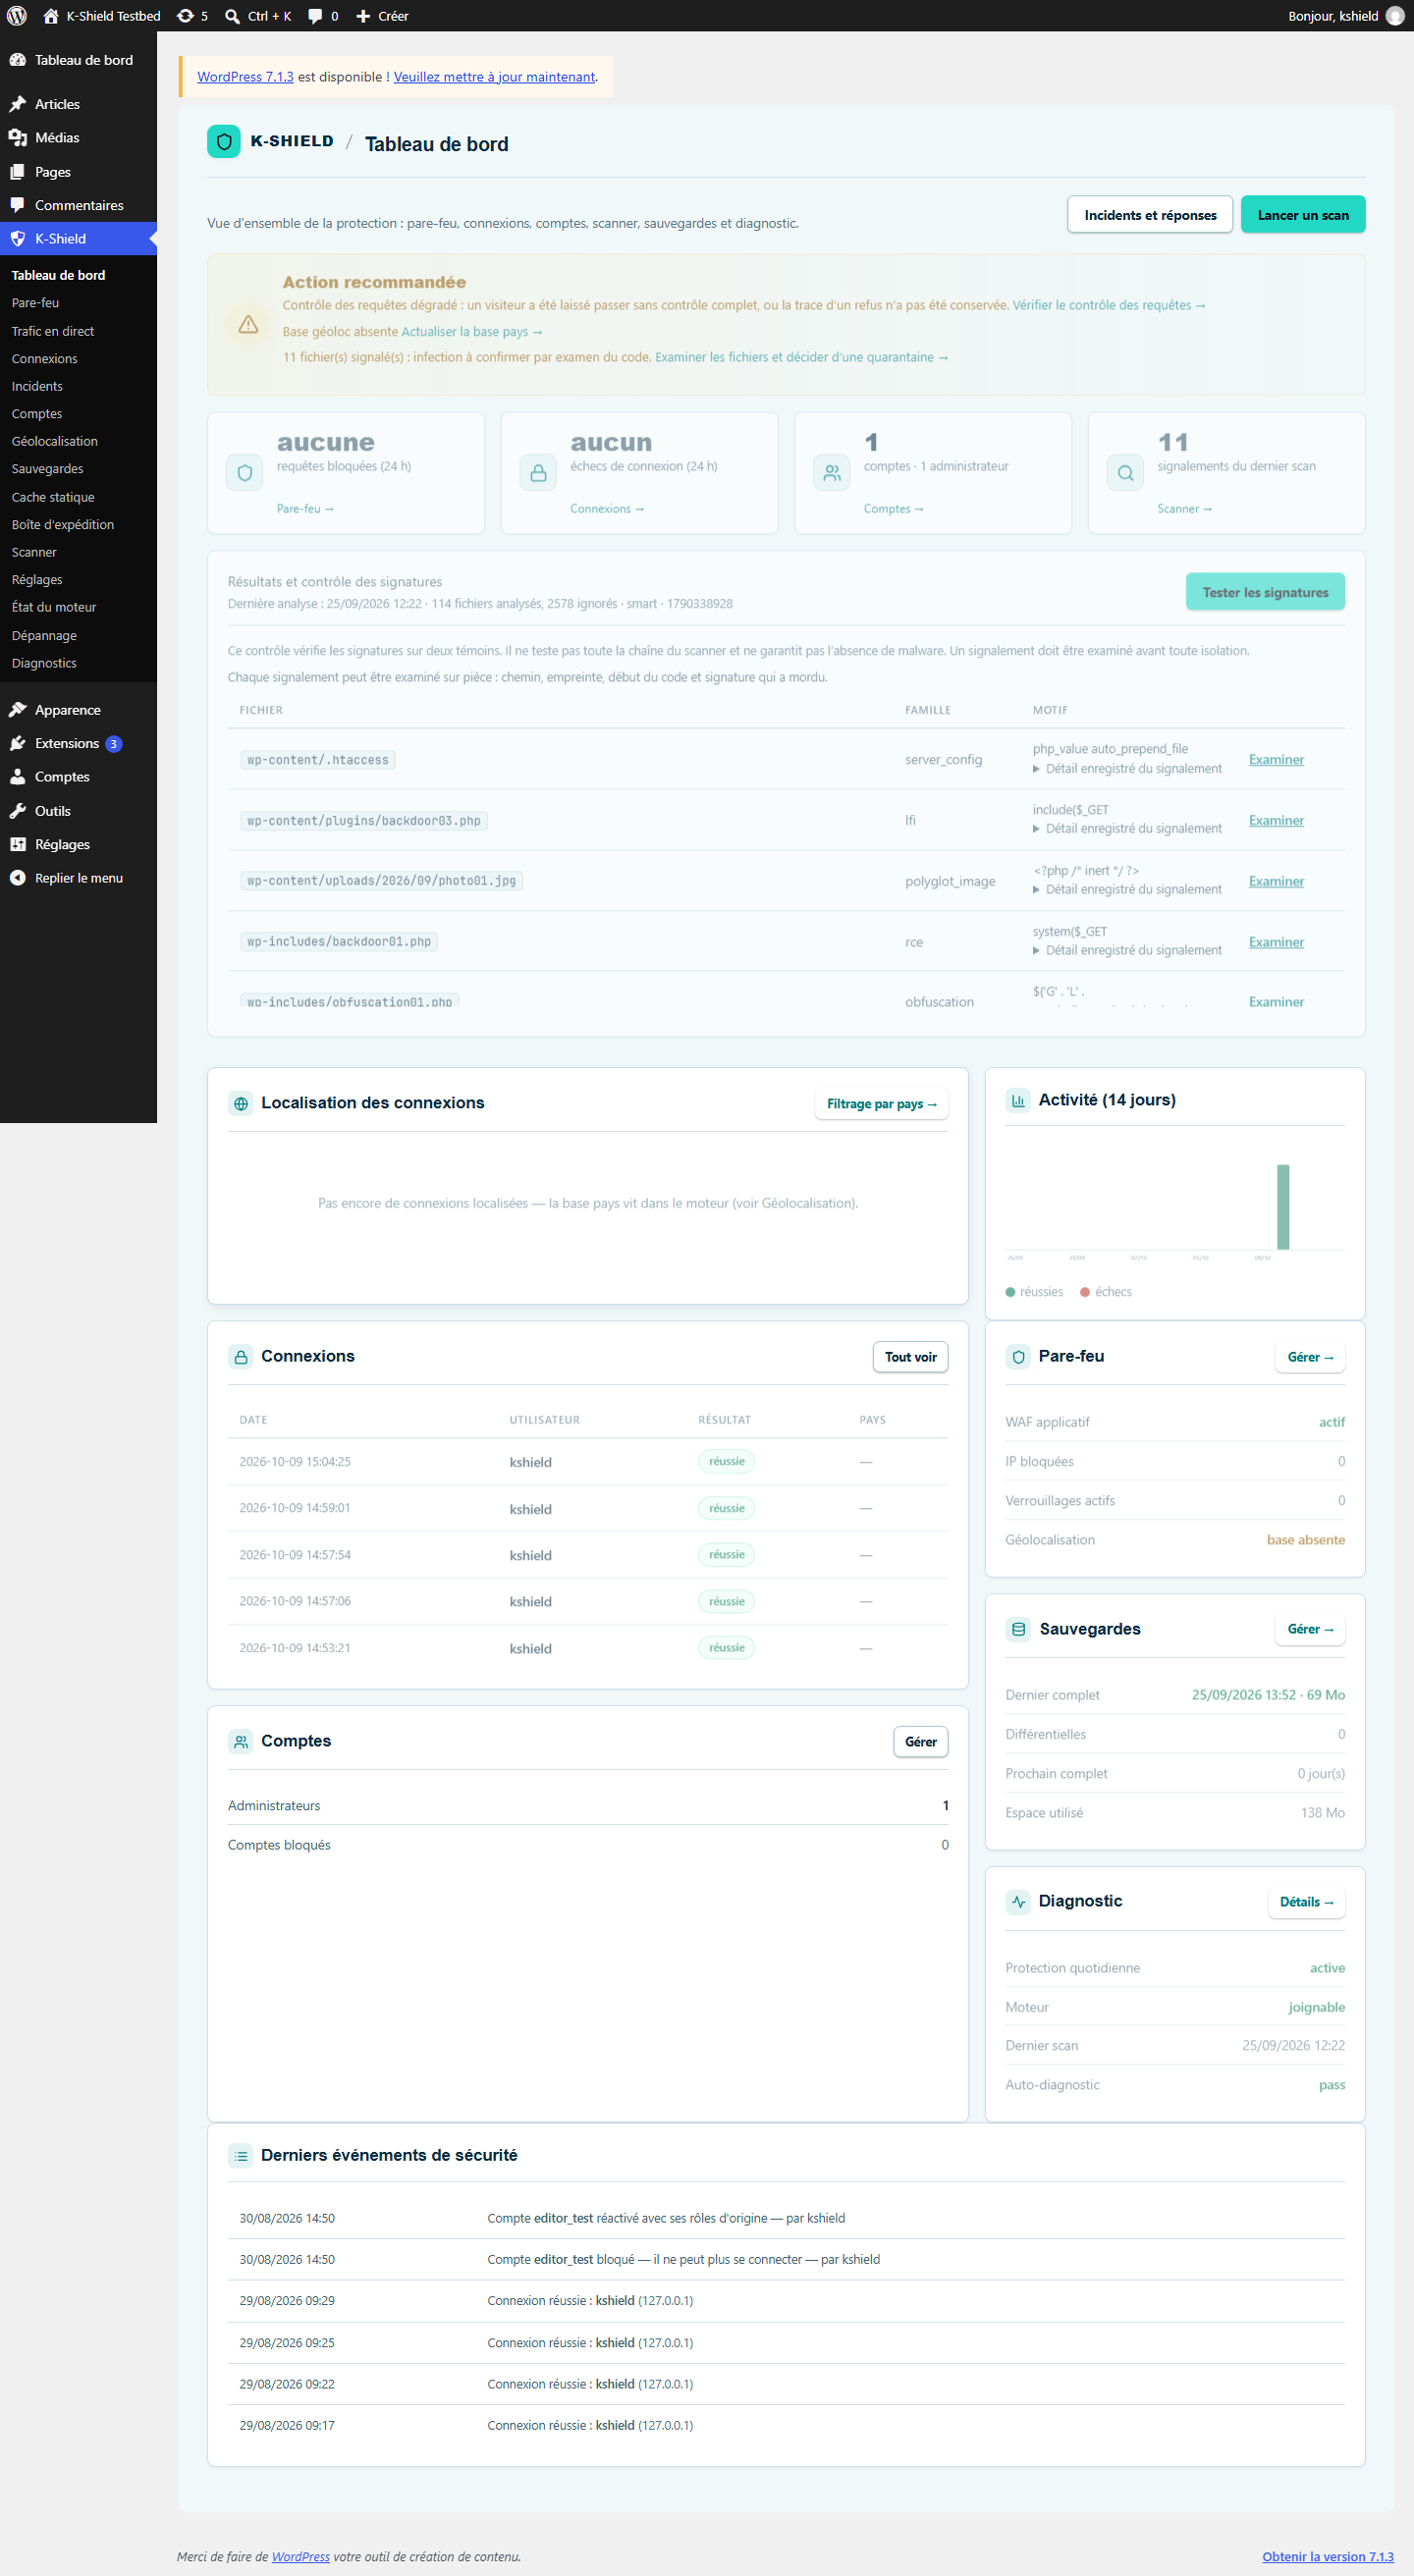
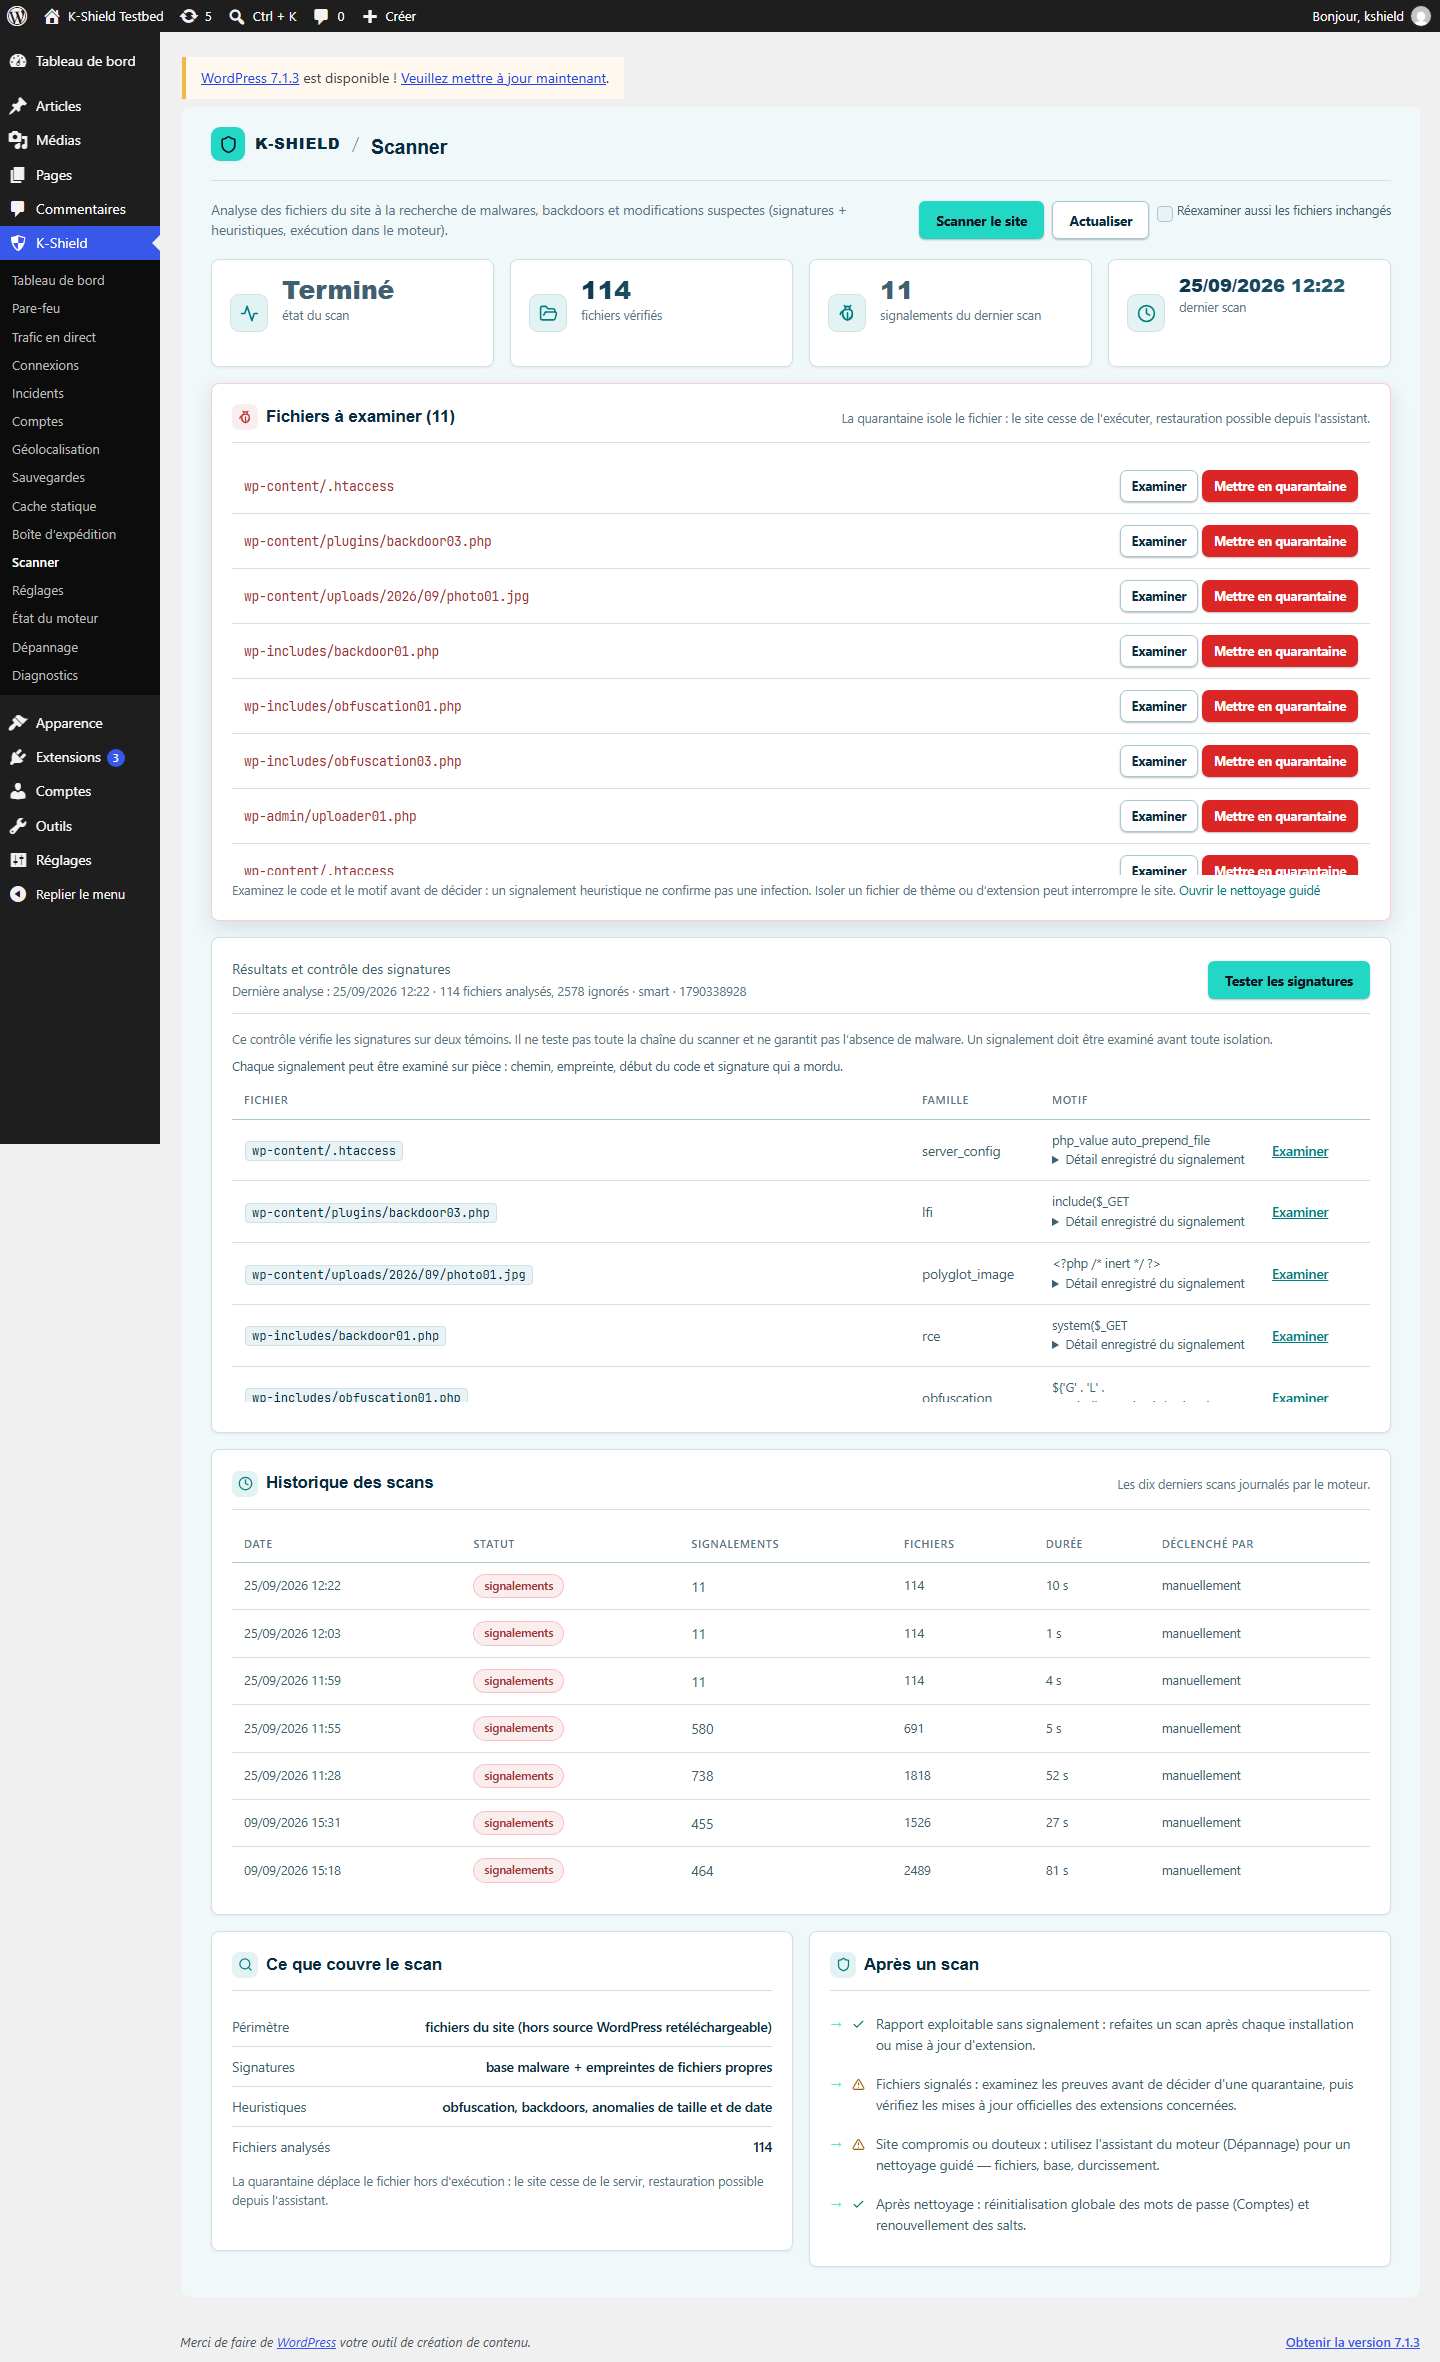
Starten Sie Scans im Plugin und prüfen Sie die Ergebnisse. Savers Wiederherstellungsfunktionen bleiben im Engine-Assistenten verfügbar.
Das Plugin stellt die Bedienoberfläche bereit; die Engine führt Scans aus und speichert Ergebnisse. Erkennungen verlangen eine Prüfung und gegebenenfalls Wiederherstellung.
 Screenshot vergrößern ↗
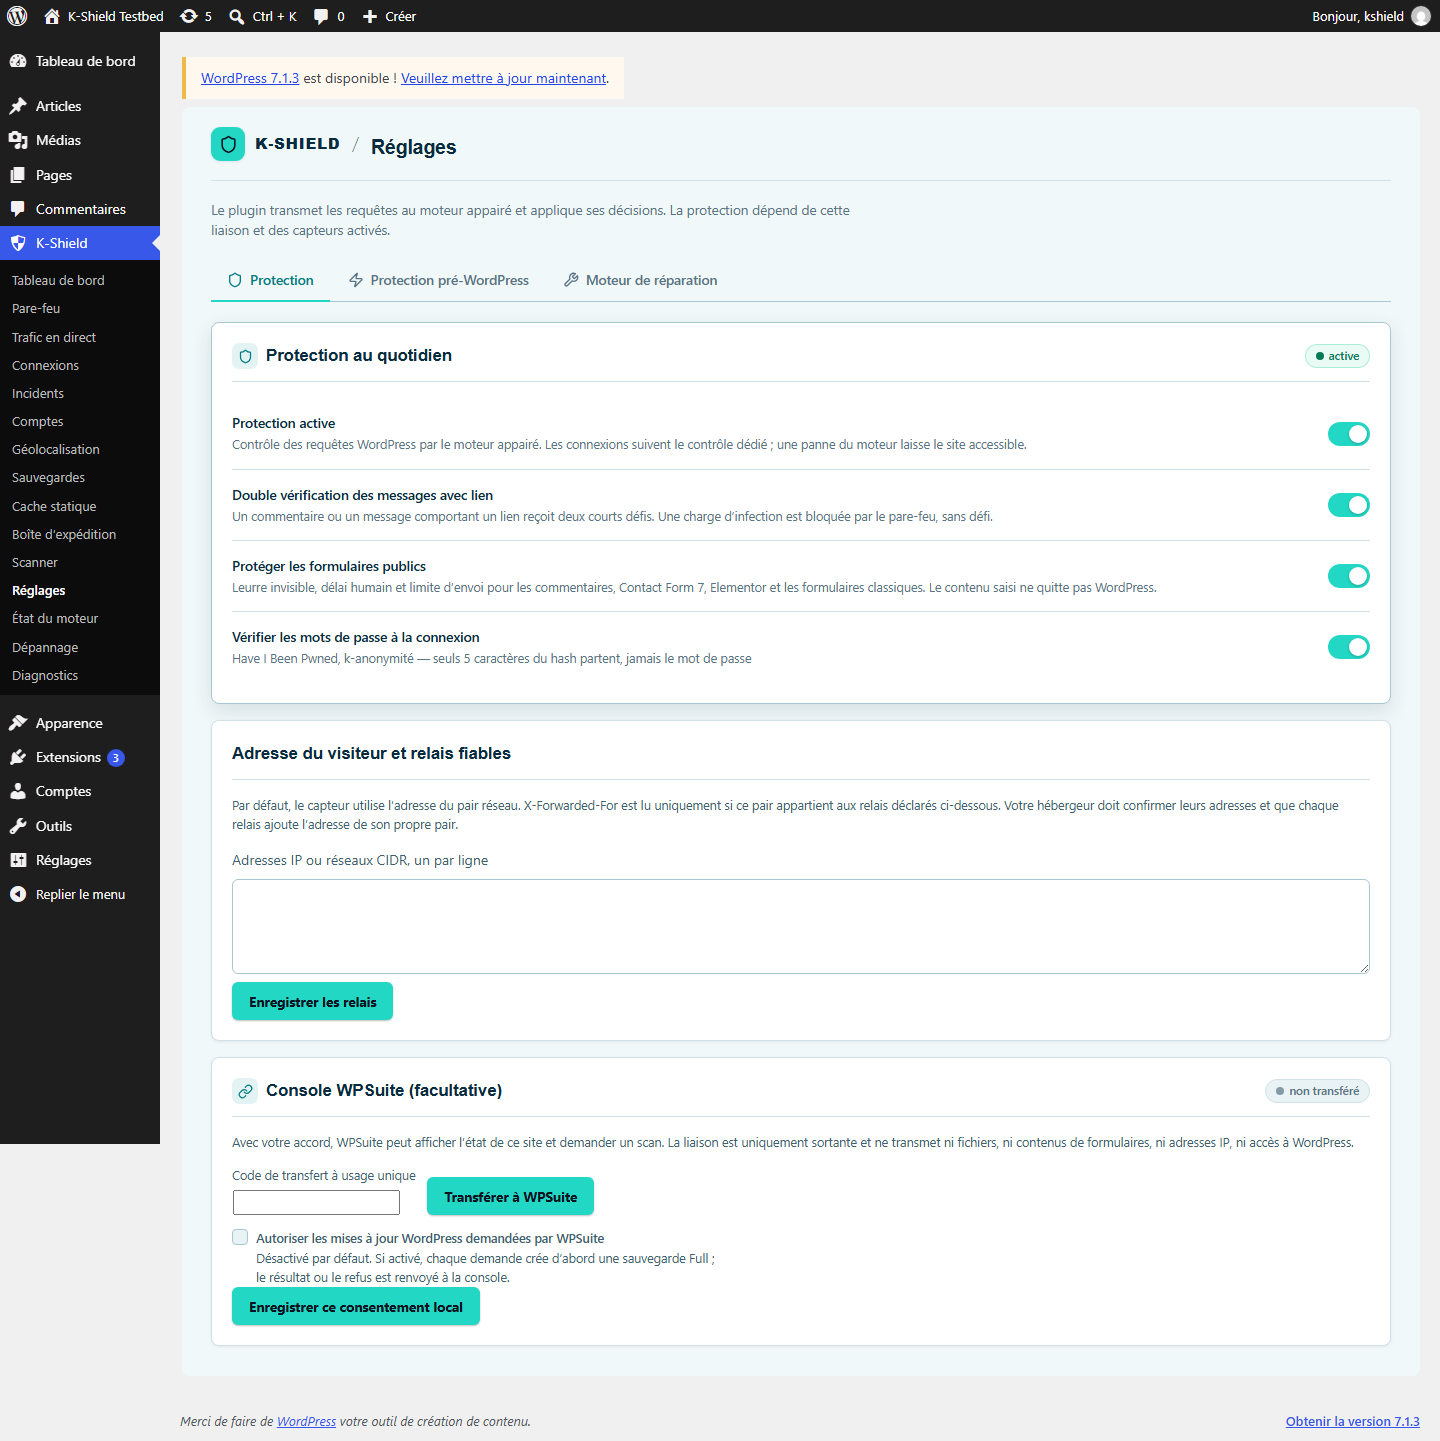
Prüfen Sie Erreichbarkeit der Engine, Bereitschaft der Komponenten und Warnungseinstellungen. Das Dashboard zeigt unvollständigen Schutz.
Zustandsprüfungen, Protokolle, Länderfilter und Warnungseinstellungen ergänzen die WAF. Die Testaufnahmen zeigen teilweise noch einzurichtende Funktionen, etwa die Geolokalisierung.
 Screenshot vergrößern ↗
Erstellen Sie in der WPSuite-Verwaltung einen einmaligen Transfercode, fügen Sie ihn im Plugin ein und sehen Sie dann Status, letzten Scan, Probleme, Blockierungen und Sicherungen. Sie können einen Scan aus der Ferne anfordern.
Die ausgehende Verbindung nutzt HTTPS, ein verschlüsselt gespeichertes Geheimnis, HMAC-Signaturen und einen Nonce gegen Wiederholungen. Übertragen werden nur Domain und Statuswerte: keine Dateien, Formulare, IP-Adressen, WordPress-Zugänge oder Inhalte.
Screenshot vergrößern ↗Full
Bewahren Sie Bericht und Fehlermeldung auf und schildern Sie Ihre Situation. Wir prüfen den nächsten Schritt und mögliche Hilfe auf Anfrage. Ohne nutzbare Sicherung oder Kopie können weder der Assistent noch ein Eingriff dauerhaft zerstörte Medien, individuellen Code oder Daten wiederherstellen.
Kann das Kit die Website nicht wieder in Betrieb nehmen, gelten die Erstattungsbedingungen innerhalb von 30 Tagen. Grenzen durch Hosting oder dauerhaft verlorene Inhalte bleiben in den Allgemeinen Geschäftsbedingungen beschrieben.
190 CHF · erstes Jahr inklusive, danach 6 CHF/Monat